




















セキュリティ対策を導入したのに、サイバー攻撃の被害が後を絶たないワケ(1/3 ページ)
サイバー攻撃の手口が巧妙化の一途をたどるこのご時世で、一切セキュリティ対策をせずにノーガード戦法をとる企業はおそらく存在しないでしょう。にもかかわらず、攻撃の被害は後を絶ちません。
もちろん被害をゼロにするのは非現実的な話です。けれど企業の担当者は、自分たちの対策が効果を発揮しているのか、それとも無駄な投資に終わっているのか、実態を知っておくといいかもしれません。
この点について、セキュリティ企業のファイア・アイがこのほど、民間企業のセキュリティ対策が本当に有効なのかを調べ、「Mandiant Security Effectiveness Report 2020」というレポートにまとめました。今回の記事では、その概要を解説します。
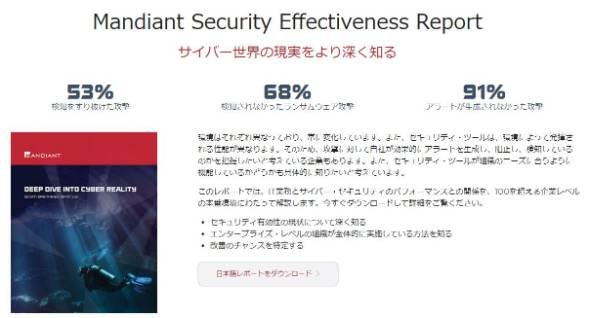 ファイア・アイが発表したレポート
設定ミスや古い状態での運用が「見逃し」につながる
この有効性レポートは、米国の有力企業「Fortune 1000」のうち11業種・100社を対象に、本番環境で運用されているセキュリティ機器や技術が、過去実際に行われたサイバー攻撃やテクニック、戦術をどれほど検知、防御できたかをファイア・アイが検証した結果をまとめたものです。
分析対象となったセキュリティ機器や技術は、ネットワークにはじまり、電子メール、エンドポイント、クラウドセキュリティなど123種類にわたりました。
結果は、筆者がうすうす感じていた懸念が的中。全体の67%がサイバー攻撃を防御できていなかったのです。また、セキュリティ技術が攻撃を見逃した例は53%に及んだ一方で、SIEMなどのセキュリティ管理システムを通じてアラートを把握できた例は9%のみでした。
ファイア・アイによると、各社が攻撃を見逃してしまう理由を探っていくと、いろいろな要因がありました。
まずは、設定変更時のミスです。調査結果の発表会に登壇したファイア・アイの執行役副社長、岩間優仁氏は「プロトコルをTCPからUDPに切り替えた際、ロードバランサーの設定ミスでUDP通信を転送している例があった」と説明します。
「次世代ファイアウォールを最新OSにアップデートする際に検知機能をオフにしたため、外部へのデータ送信を見逃していたケースもあった。初期設定時は機能していたのに、設定変更の際にミスを犯していた」(岩間氏)
逆のケースもありました。設定がデフォルトのまま運用を続けて実態に合わなくなっていたり、古いシグネチャや古い分類カテゴリーのまま機器を運用したりしていたため、攻撃者による侵入やC2サーバとの不正な通信を見逃してしまっていた例があったそうです
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
2
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
3
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
4
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
Apple、「iPad mini」を大幅刷新 8.5インチOLEDとA20 Pro搭載、防水にも対応 11万9800円から
-
8
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
9
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
10
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR