




















Facebookから流出した5億超データに自分の携帯番号があるか検索可能に HIBPが公開
自分の個人情報が漏えいしているかどうかをメールアカウントを入力することで確認できるWebサイトHave I Been Pwned(HIBP)を非営利で運営しているセキュリティ研究者トロイ・ハント氏は4月6日(現地時間)、米Facebookの5.33億人以上の個人情報が犯罪サイトで公開されたという報道を受け、この問題を携帯電話番号でも確認できるようにしたと発表した。
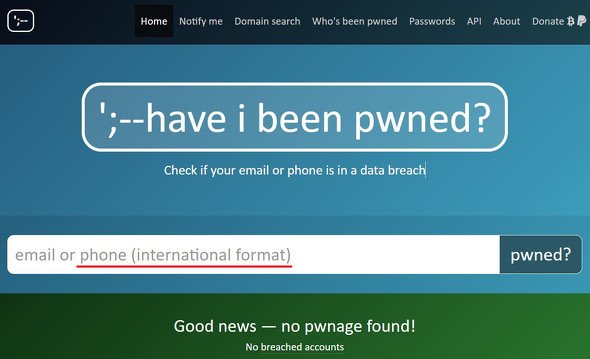 これまで「email address」となっていた入力枠が「email or phone(international format)」になった
Twitterのアンケートでユーザーの意見を聞いたところ、携帯番号での検索機能追加を希望する声が圧倒的に多かった。また、この問題が報じられてから同サイトのクローンサイトも増えたが、それらのクローンの信頼性は不明なので、HIBPでメールアドレスだけでなく携帯番号でも検索できるようにすることにしたという。
同氏に送られてきたというFacebookから流出したとみられる膨大な量の個人データに含まれる携帯番号がすべて国番号と市外局番を含むものであったため、機能追加が可能だった。ただし、まだ携帯番号を入力して確認できるのは、Facebookから流出したかどうかのみ。
確認するには、Have I Been Pwned(HIBP)に国番号から自分の携帯番号を入力するだけだ。日本の国番号は「+81」なので、例えば「080-1234-5678」という番号であれば、「818012345678」と「080」の頭の0は抜いて入力する。
流出したことが分かっても、携帯番号はそう簡単に変えられるものではないが、分かっていればロボコールなどへの対策も立てられる。
そもそもHIBP自体が信用できるのか、携帯番号を入力しても安全なのかと思うのであれば、FAQなどを読んで自分で判断することをお勧めする。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
2
NEC、委託先の情報漏えいで謝罪 「セキュリティ事業を手掛ける企業として反省」
-
3
VTuber「兎田ぺこら」グッズにSNSで風評被害→示談成立 「保護者同伴で謝罪などがあったため」
-
4
JALの予約システムに不正アクセス 約9万人分の予約情報が漏えい 一部ではパスポート番号も
-
5
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
6
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
9
「対策を後回しにしたサーバが軒並み狙われている」 相次ぐ不正アクセスにラックCTOが警鐘
-
10
Anthropic、独自の“創薬活動”に着手 社員1人のバイオ企業を買収、小児難病の治療薬研究を進める
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR