




















中央省庁の情報漏えい件数、「このままなら21年は過去2番目の被害規模」 テレワーク推進が背景か
2008年7月1日から21年5月31日の期間に、中央省庁が使うメールアドレスとパスワードのセット約1万7000件が漏えいした――こんな調査結果を、情報漏えい検知サービスを手掛けるソースポッド(東京都新宿区)が7月8日に公開した。調査は組織アドレスのみで、個人アドレスは対象外。20年と21年は増加傾向にあり、コロナ禍でのテレワーク推進が背景にあると同社は分析した。
内訳を見ると、08年~18年の漏えい件数は0件~約1200件ほど。19年には約1万1000件と件数が大幅に増えているが、同社は18年末にダークウェブ上に流出した7億件超のメールアドレスが含まれるデータベース「Collection#1」が影響していると分析。20年は約1600件と調査期間で2番目に多く、21年は5月末の時点ですでに約1300件と、調査期間で3番目に多くなっている。
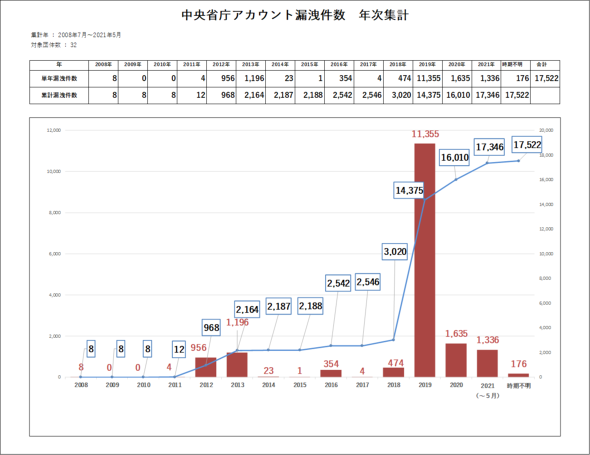 中央省庁のアカウント漏えい状況(レポートより)
中央省庁が所管する外郭団体の漏えい件数は合計約10万6000件。19年が約6万8000件で最多、次いで20年が約1万件だが、21年は5月末までで約8000件のペースだ。
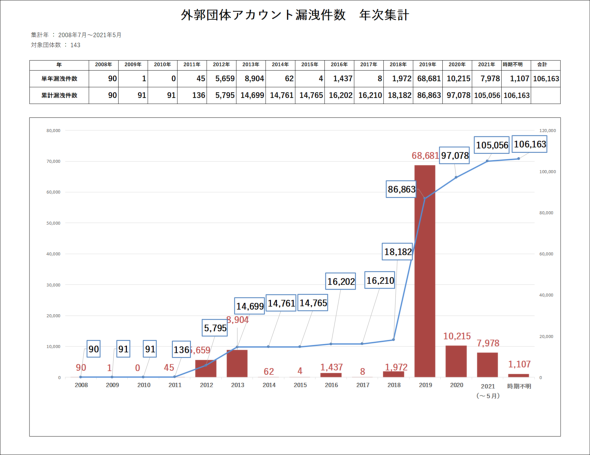 外郭団体のアカウント漏えい状況(レポートより)
20年~21年の傾向について同社は、中央省庁と外郭団体ともに新型コロナ対策でテレワークの利用者数が増えたことが影響していると分析。「21年12月末には、20年の漏えい件数を超えて過去2番目の被害規模になる可能性が高い」(同社)と予測している。
内閣人事局の調査では、テレワーク体制下で職員が私物の携帯電話を使って業務した例があったという。同社は「情報セキュリティ担当の目の届かない範囲の増大は、セキュリティリスクも増大させる」と指摘し、21年が増加傾向の理由を「正確には分からないが、20年時点で漏えいしたセキュリティの穴を修正せずに業務を続けている可能性もある」と分析した。
調査ではメールアドレスとパスワードの両方がダークウェブを含むインターネット上で閲覧できる状態のものを漏えいと判断。調査対象は中央省庁と外局組織が使う末尾が「go.jp」のドメインと、中央省庁の所管法人のうち同社が把握しているドメインのメールアドレス。重複した場合は除外している。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
2
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
3
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
4
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
5
「楽天ドライブ」に不正アクセス 保存したデータなど1.5万アカウント分が取得・閲覧のおそれ
-
6
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
-
7
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
8
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
-
9
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
10
B級感がたまらない? 映画「ストリートファイター」の魅力と原作ゲームの歴史、ゲーマーマンガ家が熱弁
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR