




















世界のWebサーバの3分の1に影響? Javaライブラリ「Log4j」の脆弱性、JPCERTらが仕組みと対策を解説
プログラミング言語Java向けログ出力ライブラリ「Apache Log4j」(Log4j)で12月10日に判明した脆弱性について、JPCERT/CCが11日に攻撃の仕組みと対策方法を公開し、注意を促した。Log4jの機能「JNDI Lookup」が悪用されると、Log4jを含むアプリケーションなどを遠隔地から自由に操作される可能性がある。
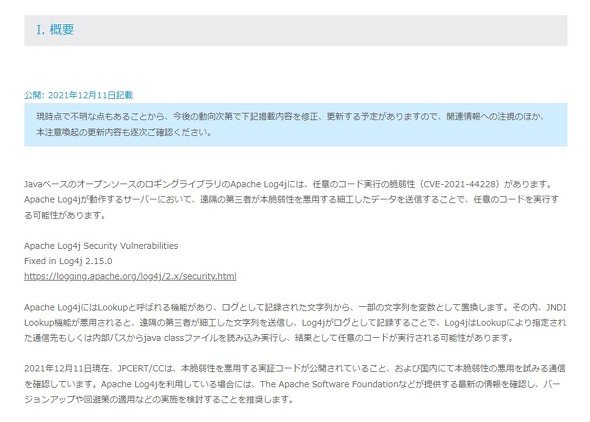 JPCERT/CCの注意喚起
Log4jは、エラー情報などのログを外部に出力するプログラム。Javaのプログラムの中でも広く使われるものの一つで、普及の度合いについて情報セキュリティ会社の米Cybereasonは「Apacheソフトウェア財団製プログラムは世界のWebサーバの3分の1が使っている」としている。米Amazon Web Serviceや米Oracle、米Red Hatなどのクラウドサービスベンダーも、すでに脆弱性への対応を進めている。
iCloudやSteam、Minecraftなどユーザーの多いサービスやアプリケーションでも使われているため、悪用された場合の影響範囲が大きい。対象のバージョンはApache Log4j 2.15.0より前の2系。1系のバージョンも影響を受けるとする報告もあったが、1系にはLookup機能が含まれておらず、「JMS Appender」という機能が有効であってもこの脆弱性の影響は受けないとする情報をJPCERT/CCは確認したとしている。
今回見つかった脆弱性は、Log4jのJNDI lookup機能が原因。JNDI Lookupはログとして記録された文字列を加工してランタイムに出力する役割を持っている。これを悪用すれば、攻撃対象のサービスやアプリに対し、細工を施した文字列を遠隔地から送信するだけで、指定の場所からプログラムをダウンロードして実行させることが可能になる。ログを記録させるだけでいいため、認証をくぐり抜ける必要も無い。
JPCERT/CCは11日までに、この脆弱性を悪用するコードが公開されていることを発見。悪用を試みる通信も確認したとして注意喚起している。
対策方法は、修正バージョンへの更新、Lookup機能をオフにするなど。バージョン2.15.0以降であればLookup機能が標準でオフになっている。この他、Log4jを使っているiCloudなどのサービスやアプリの更新状況をチェックすること、通信ログなどを見て攻撃がないか確認すること、アクセス制限を掛けることなどを推奨している。
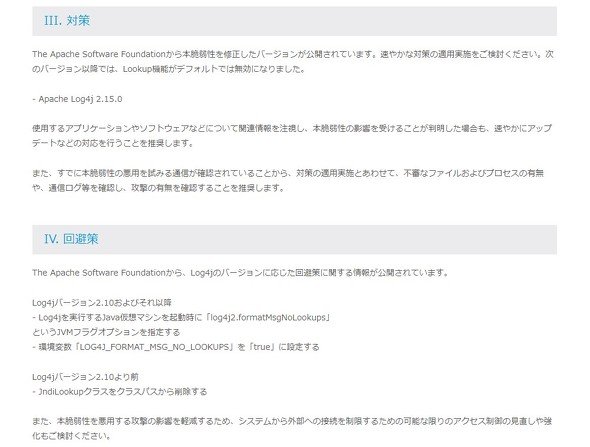 対策方法
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード
-
2
「Claude Mythos 5」、危害の兆候を顧みず実在の開発者を標的に──AnthropicとAISIが分析結果を公開
-
3
B級感がたまらない? 映画「ストリートファイター」の魅力と原作ゲームの歴史、ゲーマーマンガ家が熱弁
-
4
GMO、不正取引の被害額を補償へ 見舞金5000円も 「お名前.com」FX用VPSへのサイバー攻撃で
-
5
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
6
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
7
「AIでエンジニア派遣は不要になる」のか? 各社に肌感を聞いた 求められる人材、明確に変化
-
8
ロリポップ改ざん問題でツイート炎上のGMO熊谷社長、「強気すぎた」と謝罪
-
9
GMO、「能動的サイバー防御」発動を政府に要請 「お名前.com」FX用VPSへの攻撃で
-
10
コミックシーモア、流出は最大約420万件に メールアドレスや生年月日など 不正アクセスの経路特定・遮断は完了
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR