




















「Log4j」2.17.0にもリモートコード実行の脆弱性 修正バージョン公開
任意のリモートコードが実行可能になってしまうゼロデイ脆弱性が問題になったJava向けロギングライブラリ「Apache Log4j」に、また脆弱性が見つかった。提供元の米The Apache Software Foundation(ASF)は、脆弱性を修正したバージョンへのアップデートを呼び掛けている。
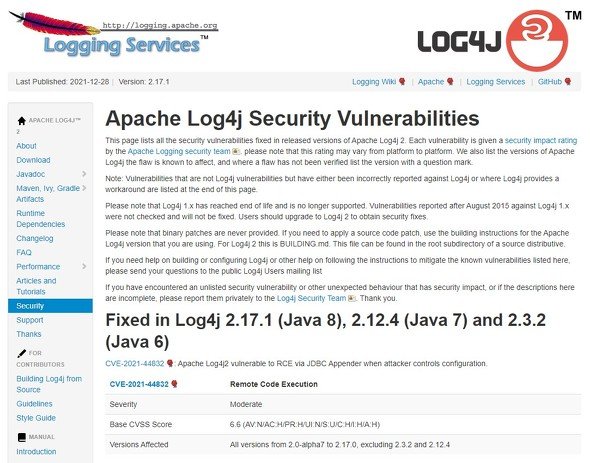 新たな脆弱性(CVE-2021-44832)についての解説ページ
新たな脆弱性(CVE-2021-44832)は、攻撃者がログ設定ファイルを変更できる権限を持った場合にリモートコードの実行が可能になるというもの。影響範囲はバージョン2.0-alpha7から2.17.0までの2系(ただし特定のセキュリティ修正バージョンを除く)。
CVSS(共通脆弱性評価システム)スコアは6.6で深刻度は「Moderate」。当初のゼロデイ脆弱性(CVSS10.0で「致命的」)より影響レベルは低いが、直前に見つかっていたDoS(サービス拒否)攻撃の脆弱性よりは高く見積もられている(DoS攻撃に対する脆弱性は当初CVSS7.5だったが、後に5.9へ修正されている)。
実行環境がJava 8以降の場合はバージョン2.17.1へ、Java 7の場合は2.12.4へ、Java 6の場合は2.3.2へのアップデートでこの脆弱性を修正できるとしている。
影響があるのはLog4j 2系のバージョン2.17.0までの「log4j-core JAR」ファイルのみで、このファイルを使わず「log4j-api JAR」ファイルのみを利用している場合は影響を受けない。Log4jの1系や、Log4jから派生した「Log4net」「Log4cxx」などの他のプロジェクトも影響を受けないとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者
関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
2
「低評価でキャラが悲しげな目」 モスバーガーのアンケートがSNSで話題 運営会社に狙いを聞いた
-
3
「裏垢暴露」のつもりが警察沙汰 暴露系YouTuberが著名VTuberの“なりすまし”に騙されていた
-
4
無印良品、不正アクセスで最大2726万件の会員情報漏えいか 退会済みのユーザーも対象
-
5
グッスマ、顧客の2800人のカード番号全16桁+セキュリティコードなど流出か 下4桁は40万枚分
-
6
楽天カード、本人認証をワンタイムパスワードに統一 27年2月から順次
-
7
松屋のアプリに不正アクセス、約238万件の個人情報が漏えい 停止中の補償も予定
-
8
総務省、GMO攻撃者サイトの「ブロッキング」を通信各社に要請 報道
-
9
セガのスマホゲーム「チェンクロ」、セキュリティ問題で1~2カ月の長期メンテ 13年続く長寿タイトル
-
10
ベネフィット・ワンの委託先に不正アクセス セゾン会員向け優待サービスで約2.9万人分の個人情報漏えい
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR