




















Lapsus$に侵入されたOkta、「影響を受けた顧客は366社」 経緯を説明
多要素認証などクラウドの統合認証基盤サービスを手掛ける米Oktaは3月23日(現地時間)、20日にサイバー犯罪グループLapsus$が投稿したOktaの内部システムの画面のスクリーンショットについて説明した。
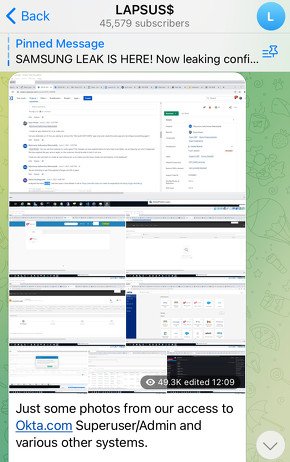 Lapsus$がTelegramに投稿したOktaのスクリーンショット
Oktaは22日には、Lapsus$が投稿したスクリーンショットが自社のものであることを認め、これが1月に発生したサイバー攻撃に起因するものだと説明していた。
Oktaのデビッド・ブラッドベリーCSO(最高セキュリティ責任者)は、1月にシステムに侵入されてからLapsus$がスクリーンショットを投稿するまでの経緯を時系列で説明した。
侵入されたのはOktaではなく、カスタマーサポートを外注している米Sitel Group傘下のSYKESという請負企業のサポートエンジニアのノートPCだったという。「ここで起きたシナリオは、カフェでPCから離れた事例に似ている。攻撃者はこの場合、実質的にPCの前に座り、マウスとキーボードを利用している」とブラッドベリー氏は指摘する。そのような状態から、リモートデスクトップのセッションで一連のスクリーンショットを撮られたという。
【修正履歴:2022年3月25日午前10時50分 攻撃者による侵入状況の説明について、正確でない表現があったため修正しました】
サポートエンジニアのログイン権限は限られているので、クリティカルなデータにはアクセスできないとブラッドベリー氏は強調する。それでも、同社顧客の約2.5%に当たる366社が影響を受けた可能性があるという。可能性のある顧客には既に個別にメールで連絡済みだ。
Oktaは1月20日に不正侵入のアラートを受信してすぐにサポートエンジニアのアカウントを停止するなど迅速に対処し、Sitelにも連絡した。Sitelは21日に外部のフォレンジック調査企業に調査を依頼したが、その報告が上がってきたのは3月17日だった。
ブラッドベリー氏は今回の事件での大きな被害はなく、「セキュリティへの取り組みを強化するのに役立つだけだ」と語った。
Lapsus$は米Microsoftのソースコードも盗んだとしてTelegramに画像を投稿していた。Microsoftは22日、実質的な被害はなかったとして、こうした攻撃に対する対策を紹介した。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード
-
2
「Claude Mythos 5」、危害の兆候を顧みず実在の開発者を標的に──AnthropicとAISIが分析結果を公開
-
3
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
4
GMO、不正取引の被害額を補償へ 見舞金5000円も 「お名前.com」FX用VPSへのサイバー攻撃で
-
5
「お前らの作品は所詮コピーだ」――富野由悠季さん、プロ論を語る
-
6
GMO、「能動的サイバー防御」発動を政府に要請 「お名前.com」FX用VPSへの攻撃で
-
7
「AIでエンジニア派遣は不要になる」のか? 各社に肌感を聞いた 求められる人材、明確に変化
-
8
ロリポップ改ざん問題でツイート炎上のGMO熊谷社長、「強気すぎた」と謝罪
-
9
コミックシーモア、流出は最大約420万件に メールアドレスや生年月日など 不正アクセスの経路特定・遮断は完了
-
10
「お名前.com」 のFX自動売買VPS、不正アクセスで金銭被害か 「600万円の損失」「55万円なくなった」……報告相次ぐ
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR