




















Innovative Tech
ビデオ会議中、マイクが“ミュート”でも音が取得されている問題 米国チームが検証
Innovative Tech:
このコーナーでは、テクノロジーの最新研究を紹介するWebメディア「Seamless」を主宰する山下裕毅氏が執筆。新規性の高い科学論文を山下氏がピックアップし、解説する。
米University of Wisconsin-Madisonと米Loyola University Chicagoの研究チームが発表した「Are You Really Muted?: A Privacy Analysis of Mute Buttons in Video Conferencing Apps」は、一般的なビデオ会議アプリにおいて、マイクをミュートにしている状態であっても音を取得できる可能性を指摘した論文だ。
結果は、全ての主要なビデオ会議アプリに対し、ミュート時でもやろうと思えば音を取得できる状態であることが示された。さらにWebexに関しては、マイクのミュートのオン/オフ関係なく取得されている状態だという結果を示した。
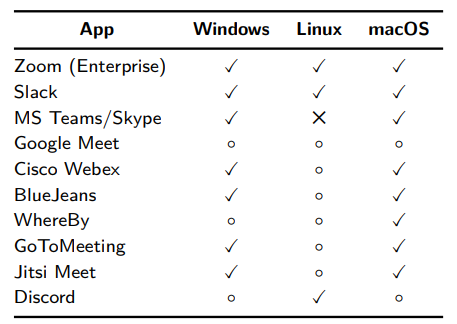 今回調査した主要なビデオ会議アプリの概要。丸のマークはWebアプリ、チェックマークはネイティブアプリ、バツのマークは実装なし
オンラインビデオ会議の需要が大幅に増加し、ZoomやGoogle Meet、Slack、Microsoft Teams、Webexなどのビデオ会議アプリは、最新のデバイスとオペレーティングシステム(OS)で利用できるようになった。
これらのビデオ会議アプリをサポートするには、デバイスのマイクとカメラにアクセスする必要があり、OSはビデオ会議アプリがマイクとカメラにアクセスすることを許可する権限制御をユーザーに提供する。一度許可されると、ユーザーが許可を取り消すまで、ビデオ会議アプリは両方のハードウェアリソースにアクセスできる。
ビデオ会議アプリは、OSベースのコントロールに加えて、通話中のプライバシーコントロールの仕組みとして、カメラのオフとマイクのミュートの2つをユーザーに提供する。WindowsやmacOSなどの多くのOSでは、ビデオ会議アプリからカメラをオフにすると、ビデオ会議アプリがカメラにアクセスできないようにOSレベルの制御が行われる。
またビデオ会議アプリがカメラにアクセスしているかどうかは、目に見えるハードウェアインジケーター(カメラ付近のライトなど)でユーザーに知らせるなど、慎重に管理されている。
その一方で、マイクのミュートボタンの実装はアプリに依存し、目に見えるハードウェアインジケーターを持つことはほとんどない。OSは、多くの手順を踏まずに(例えばコントロールパネルを経由して)簡単にアクセスできるマイクスイッチをアプリに公開していない。
論文では、ビデオ会議アプリにおけるマイクに関連するプライバシー問題について、ミュートボタンに対するユーザーの認識と実際の動作との間にミスマッチが存在するか否かに着目し調査した。調査は2つのアプローチで行う。
1つ目は、ユーザーがミュートボタンに対してどのような理解をしているのか、またミュートボタンはどのような動作をするものだと考えているのかを明らかにするために、ユーザー調査を実施する。
2つ目は、ユーザー調査の結果をさまざまなビデオ会議アプリ(Zoom、Slack、MS Teams/Skype、Google Meet、Cisco Webex、Blue Jeans、WhereBy、GoToMeeting、Jitsi Meet、Discord)とOSにおけるミュートボタンの実際の動作に関する実証調査と比較する。
223人の参加者を対象にユーザー調査を実施した。その結果、参加者は、ビデオ会議アプリのミュートボタンを他の通話相手に聞かれないようにするためのプライバシーコントロールとして認識していると分かった。
またミュート時にビデオ会議アプリがマイクにアクセスしていると思うかどうかについて意見が分かれたものの、ほとんどの人がミュートに設定されている間はアプリがデータを収集できないようにすべきだと考えていることが分かった。
ユーザー調査の結果をもとに、Windows、macOS、Linux、Chromiumブラウザを対象に、ビデオ会議アプリによるマイククエリ(生の音声の取得)の追跡調査を実施し、どのような種類のデータが収集され、個人情報が漏えいする可能性があるかどうかを判断した。そのために、各ビデオ会議アプリとOSの組み合わせで一連の実験を行い、異なる条件下での各ビデオ会議アプリのAPIアクセスを監視した。
その結果、全てのビデオ会議アプリがミュートされているにもかかわらず、音声がアプリからコンピュータのオーディオドライバー、そしてネットワークへと移動する様子が確認された。この結果は、全てのビデオ会議アプリにおいて、ユーザーがミュートしているときにマイクへのクエリを能動的に行えることを示唆した。
興味深いことに、WindowsとmacOSの両方において、Webexはミュートボタンの状態に関係なくマイクをクエリすることが判明した。ミュート中にWebexがマイクからオーディオデータを継続的に読み取り、音声由来のテレメトリーデータを含むパケットを毎分1回の頻度でサーバに送信していたのだ。この結果は、データにアクセスし使用しているかどうかにかかわらず、プライバシー侵害の懸念を引き起こす。
そこで研究者たちは、このアプリからミュート時に収集したデータを使って、バックグラウンドで行われている活動の種類を推測できるかどうかを検証した。マイクで取得する環境音からユーザーが何をしているかが予測可能かを試した。
機械学習アルゴリズムを用い、料理や食事、音楽再生、タイピング、掃除など、バックグラウンドでよく行われる6つの活動を表すYouTube動画の音声を使い、活動分類器をトレーニングした。
この分類器をアプリが送信している遠隔測定パケットの種類に適用したところ、平均82%の精度でバックグラウンドのアクティビティーを識別できた。これはビデオ会議中にマイクをミュートにしていても、料理や掃除などをしている音からその行動を特定できることを意味する。
最後に、解決案の1つとして、簡単にアクセスできるソフトウェアの「スイッチ」、あるいはユーザーが手動でマイクを有効/無効にできるハードウェアの「スイッチ」を開発することを提案している。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR