




















Innovative Tech
SpaceXの衛星インターネット「Starlink」へのサイバー攻撃、25ドルの自作ツールで成功
Innovative Tech:
このコーナーでは、テクノロジーの最新研究を紹介するWebメディア「Seamless」を主宰する山下裕毅氏が執筆。新規性の高い科学論文を山下氏がピックアップし、解説する。
べルギーの研究者Lennert Wouters氏が発表した「Glitched on Earth by Humans: A Black-Box Security Evaluation of the SpaceX Starlink User Terminal」は、衛星インターネットサービス「Starlink」へのハッキングに成功し、その脆弱性を指摘したものだ。衛星との送受信にStarlinkユーザーが使う専用アンテナ内の基板に自作したカスタム回路基板を取り付ける方法で攻撃を行う。
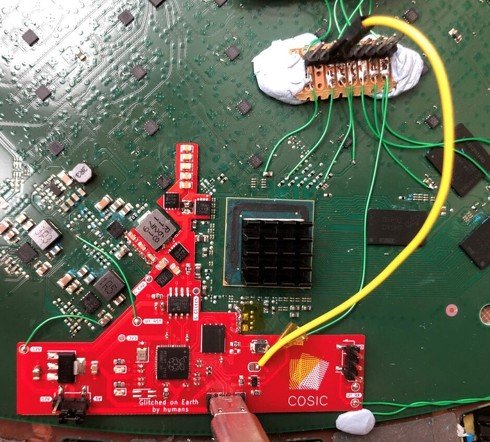 赤が自作したカスタム回路基板、緑がStarlinkの基板
Starlinkとは、Elon Musk氏が運営するSpaceXが展開する通信サービスで、人工衛星からインターネットを提供するシステムだ。2月から始まったロシアのウクライナ侵攻では、Elon Musk氏がウクライナのデジタル担当大臣であるMykhailo Fedorov氏の要請を受け、即座にウクライナにStarlinkの地上端末を送りシステムを展開。衛星インターネットの強みである、電力さえあれば世界中どこでも利用できる利点を活用し支援した。
Starlinkは2018年以来、何千個もの小型衛星を軌道に打ち上げてきた。これまで主流だった静止衛星による広範囲型通信サービスではなく、高度550kmと地球に近い軌道に打ち上げる狭い範囲での通信サービスを展開している。衛星が地球に近ければカバーできる範囲も狭くなるが、高速で低遅延のネット環境を提供できる利点を持つ。大量の小型衛星を打ち上げているStarlinkならではの力技の手法だ。
Starlinkを実際に使用するには、同社から提供される地上に設置する専用のアンテナが必要になる。このアンテナにハッキングを仕掛けたのが今回の攻撃だ。手作りのカスタム回路基板「Modchip」を専用アンテナに取り付けて攻撃を行う。
Modchipは、Raspberry Pi(RP2040)などが組み込まれた改造チップで、 合計で約25米ドルかかる既製部品で構築可能だ。完成したModchipをStarlink基板に直接はんだ付けして、数本のワイヤで接続することで実装する。Starlinkの基板に合わせているため、下記の画像のように鍵のような特殊な形状をしている。
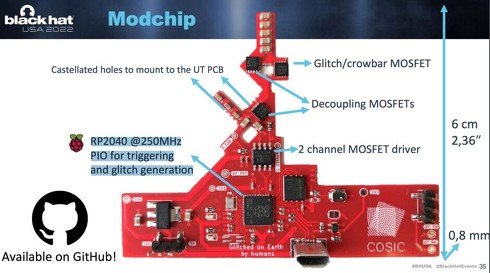 手作りの改良チップModchip
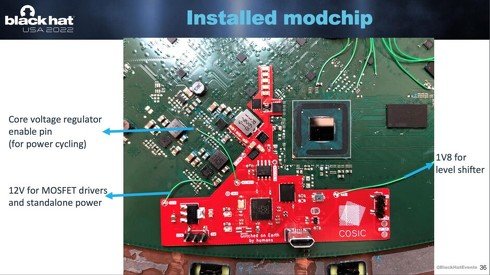 Starlinkの基板にModchipを組み込んだ様子
このようにStarlinkの基板に直接組み込むため、専用アンテナを分解して取り付ける手間が発生するのが今回の攻撃の弱点でもある。
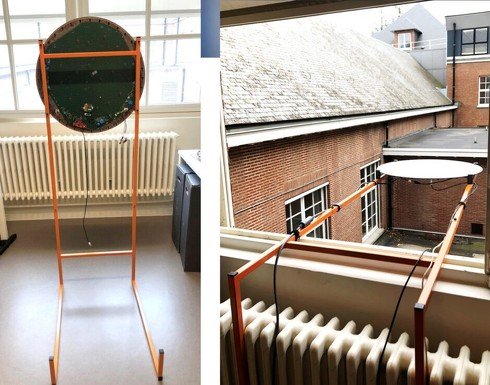 Starlinkの専用アンテナを分解してModchipを取り付けた様子
Starlinkの基板に取り付けたModchipによって、Starlink User Terminal(Starlink UT)へのFault Injection攻撃(プロセッサの電気入力を瞬間的に改ざんする攻撃)が行える。
これにより、本来ロックがかけられているシステムの権限を得て、侵入することができる。Starlink UTは修復不可能な状態に陥り、攻撃者は任意のコードが実行可能になるという。ルート化したStarlink UTを通じて送信されたプレビューをLennert Wouters氏がTwitterアカウントで投稿している。
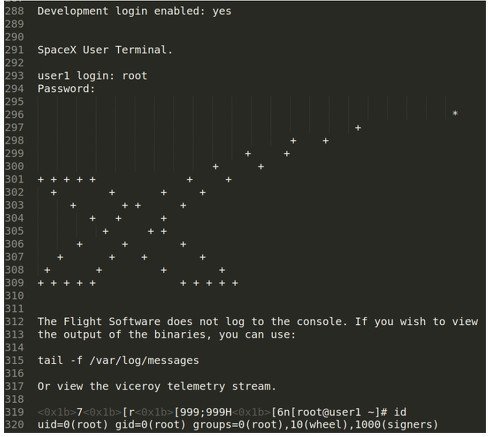 Wouters氏が侵入後にStarlink UTを通じて送信したプレビュー
SpaceXはWouters氏の攻撃方法に対して言及した、6枚のPDFを公開した。Wouters氏のセキュリティ研究に対して素晴らしいとたたえ、この攻撃が可能なことを認めた。しかし、それは専用アンテナを分解してワイヤやコンポーネントを取り付ける物理アクセスがあった場合に限ると強調した。
また遠隔からリモートで攻撃されないこと、チップを埋め込んだ以外の他のユーザー端末や衛星などを攻撃することはできない旨も指摘。このことからSpaceXは、通常のStarlinkユーザーはこの攻撃による影響を心配する必要はなく対応策を講じる必要はないと断言した。
Source and Image Credits: Lennert Wouters “Glitched on Earth by Humans: A Black-Box Security Evaluation of the SpaceX Starlink User Terminal”
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
PHPに「緊急」レベルの脆弱性2件 修正版を日本時間21日深夜に公開へ、事前準備を呼び掛け
-
2
「侵入経路塞いだが、バックドアから……」不正アクセス105時間の攻防、分単位で報告 防災メールのアルカディア
-
3
NECの委託先にサイバー攻撃 正規アカウント悪用し顧客のサーバ暗号化、個人情報の漏えいも
-
4
認証局eMudhraの中間証明書、秘密鍵が「数ミリ秒」で復元可能な脆弱性 大手各社が緊急遮断
-
5
ソースネクスト、パスワードなぜ平文で流出 「暗号化していたが、鍵にアクセスできるシステムに侵入された」
-
6
「お名前.com デスクトップクラウド」不正プログラム設置で全プラン停止 FX用VPS、2万6739サーバに影響か
-
7
スクエニアカウントに不正ログイン、他社で流出の情報使用か 全アカウントのパスワード強制リセットも視野に
-
8
メドレー、不正アクセスで停止中のサービスを作り直して再開へ 従来システムは再稼働させず
-
9
ふるさと納税の「ふるさとチョイス」、会員情報445万件流出 寄附控除試算額も
-
10
フジテレビに不正アクセス、メディア関係者の個人情報最大730件漏えいか 番組宣伝システムが被害
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR