




















Uber、9月15日の攻撃者はLapsus$と説明 FBIの捜査に協力中
米Uber Technologiesは9月19日(現地時間)、15日に受けたサイバー攻撃についての公式ブログを更新した。攻撃者は、MicrosoftやOktaなどへの侵害で知られるサイバー犯罪グループ「Lapsus$に所属していると考えられる」としている。
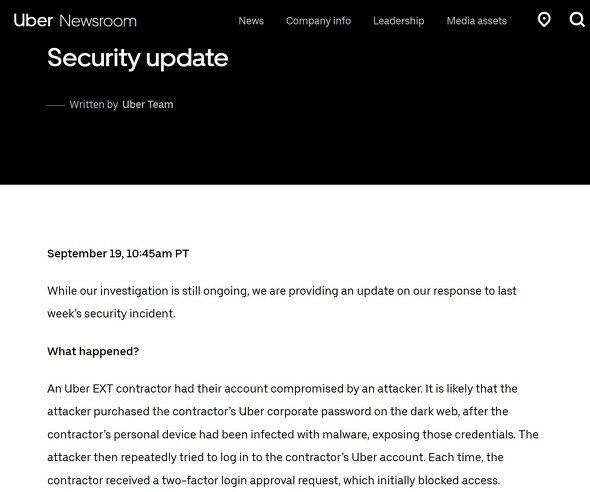
Uberは「週末には、同じ攻撃者がRockstar Gamesに侵入したという報告もある。われわれはこの問題について米連邦捜査局(FBI)および米司法省(DoJ)と緊密に連携しており、その取り組みを支援していく」と語った。Rockstarはシステムに侵入されたことは認めたが、攻撃者やその手口についてはまだ言及していない。
米New York Timesなどによると、Uberへの侵入者はUberに対し、自分は18歳で、Uberのシステムに侵入したのは同社のセキュリティが脆弱だったからだと述べたという。また、Rockstarに侵入したという人物はGTAForum上で、自分はUberにも侵入したと主張した。
Uberによると、攻撃者はまず、マルウェアに感染したUberの請負業者の個人用デバイスのパスワードをダークWebで購入した可能性が高いという。この請負業者のUberアカウントへのログインを成功させた攻撃者は、複数のUberの従業員のアカウントにアクセスし、G SuiteやSlackなどの社内ツールへのアクセス許可を段階的に取得。全社Slackチャンネルにメッセージを投稿したりした。
Uberは対策として、アカウントが侵害された請負業者と従業員にパスワードを変更させ、内部サービスの多くのアクセスキーを変更し、実質的にアクセスをリセット。また、コードベースをロックダウンして新たなコード変更を防いだ。
同社は、個人情報や財務データなど、機密性の高い顧客データは影響を受けていないと主張している。
同社によると、攻撃者はセキュリティ研究者がバグや脆弱性を報告するHakerOneのダッシュボードにアクセスしたが、現在は攻撃者がアクセスしたバグレポートはすべて修復されたとも説明した。
「この機会を利用して、今後の攻撃からUberをさらに保護するために、ポリシー、慣行、技術を引き続き強化していく」としている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
2
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
3
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
4
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
5
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
6
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
7
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
8
タイムズカー流出で顧客らが損害賠償求め運営会社提訴へ サイト開設の弁護士が記者会見
-
9
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
-
10
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR