




















この頃、セキュリティ界隈で
「あの企業、実は情報漏えいしてますよ!」──ランサムウェア集団が自ら政府機関に“告げ口” 米国で新たな手口
ランサムウェアを操る集団が自分たちで攻撃を仕掛けて情報を流出させた企業をターゲットに、被害に関する届け出を怠ったとして米証券取引委員会(SEC)に“告げ口”する手口が確認された。被害者に二重、三重の脅しをかけるなどランサムウェアは悪質化が進んでいるが、こうした手口が発覚したのは初とみられる。
データ漏えい情報をまとめたサイト「DataBreaches.net」によると、ランサムウェア集団の「AlphV」(別名「BlackCat」)は11月15日(現地時間)、自分たちが情報を流出させたと主張する企業名の暴露サイトに、ソフトウェア会社の米MeridianLinkの名を掲載した。
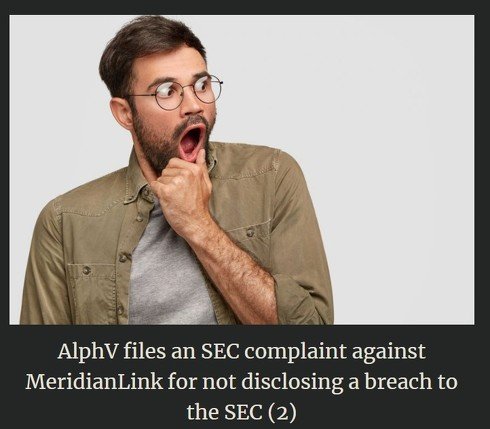 ランサムウェア集団の「AlphV」、自分たちが情報を流出させたと主張する企業名を暴露サイトに掲載
MeridianLinkは金融機関向けのシステムを提供している上場企業。AlphVはMeridianLinkが24時間以内に身代金を払わなければ、盗んだデータを暴露すると脅迫していた。
しかしAlphVとMeridianLinkの間で直接的な交渉は行われなかった様子だ。その理由についてAlphVは「相手がオフラインだと言ったから」と説明しているという。そこでAlphVは、MeridianLinkの情報流出のことをSECに報告して揺さぶりをかけようと考えたらしい。
AlphVはSECの情報提供フォームを利用して「MeridianLinkのコンプライアンスに関する懸念すべき問題」があると報告した。具体的には「MeridianLinは顧客データおよび業務情報の漏えいについて、SECの新規定で義務付けられた4営業日以内の申告を怠った」と主張し、新たに制定されたサイバーセキュリティインシデント情報公開に関するSECの規定にMeridianLinkが違反したと訴えた。
報告の受け付けを確認するSECからの自動返信の内容も、AlphVのサイトに掲載されているという。ランサムウェア集団が被害を発生させた企業の情報流出についてSECに報告する手口を使ったのは、今回が初めてのようだとDataBreachesは指摘する。
ただし、AlphVが問題にしたSECの新規定は12月15日から発効する予定で、この時点ではまだ発効していなかった。
この問題を巡ってMeridianLinkは、11月10日にサイバーセキュリティインシデントが発生したことを確認し、直ちに対策を講じて攻撃を封じ込めたと説明。これまでの調査の結果、本番プラットフォームに不正アクセスされた形跡はなく、業務に与えた影響は最小限だったとしている。
AlphV/BlackCatとは何者か
BlackCatの名称は、被害者のTor決済サイトに同じ黒猫のマークが使われていることに由来する。BlackCatランサムウェアを運用する集団はロシア語のハッキングフォーラムでAlphVを名乗り、攻撃を実行するアフィリエイトを募っているという。
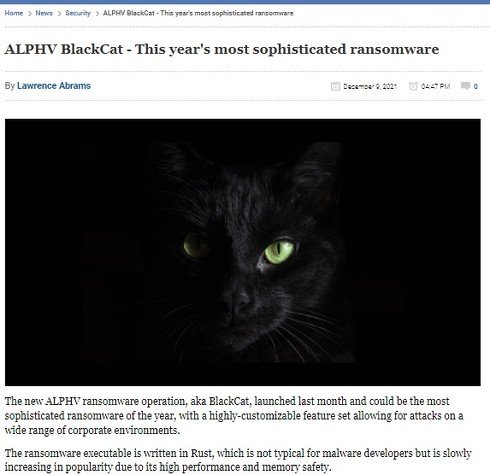 Bleeping Computerの記事
AlphVは世界各国で企業や病院などを狙うサイバー攻撃を繰り返し、盗んだデータを暗号化し、相手が身代金の支払いを拒めばデータの暴露やDDoS攻撃の脅しをかける「三重恐喝」の手口で知られる。要求に応じなければ実際に被害企業から盗んだ情報を暴露サイトに掲載することもある。
9月に米ラスベガスのカジノやホテルを大混乱に陥れたサイバー攻撃にもAlphVが関与していたとされる。このときは米国大手のMGM Resorts系列のホテルやカジノでスロットマシンやATMが使えなくなり、客室のデジタルキーが無効になって部屋に出入りできなくなった。その結果、チェックインやチェックアウトの手続きが滞って大行列ができるなどの影響が広がった。
サイバーセキュリティ研究者団体「VX-Underground」によれば、AlphVはLinkedInでMGM Resortsの従業員を見つけ、ヘルプデスクに電話して、わずか10分の会話でMGMのシステムに侵入したという。
日本企業では8月にセイコーが、9月には日本航空電子工業がAlphVの被害に遭ったと伝えられている。
Copyright © ITmedia, Inc. All Rights Reserved.


この頃、セキュリティ界隈で
海外のセキュリティ関連ニュースを追い続けている鈴木聖子さんによる、最近のセキュリティニュースブリーフィング。隔週でお届けします。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
2
「楽天ドライブ」に不正アクセス 保存したデータなど1.5万アカウント分が取得・閲覧のおそれ
-
3
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
-
4
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
5
B級感がたまらない? 映画「ストリートファイター」の魅力と原作ゲームの歴史、ゲーマーマンガ家が熱弁
-
6
GMO、不正取引の被害額を補償へ 見舞金5000円も 「お名前.com」FX用VPSへのサイバー攻撃で
-
7
「Claude Mythos 5」、危害の兆候を顧みず実在の開発者を標的に──AnthropicとAISIが分析結果を公開
-
8
パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード
-
9
「お名前.com」 のFX自動売買VPS、不正アクセスで金銭被害か 「600万円の損失」「55万円なくなった」……報告相次ぐ
-
10
GMO、「能動的サイバー防御」発動を政府に要請 「お名前.com」FX用VPSへの攻撃で
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR