




















社員がアダルトサイトにアクセスしまくってる!?→実は…… freeeで本当にあった笑えるインシデント対応
「私、セキュリティ担当者! 監視ツールを覗いていたら、社員がものすごい頻度で不審なアダルトサイトを見ていることが分かっちゃったの!」
……だいぶ、いや、かなり考えたくない事態だ。しかし、クラウド会計ツールで知られるfreeeではこの問題が実際に起きたという。同社はどう対応したのか、12月6日公開のテックブログで紹介している。
 イメージ画像(フリー素材)
ブログによれば、事態に気付いたのはセキュリティインシデントに対応する社内組織「CSIRT」のメンバー。監視ツールを確認していたところ、不審な通信が繰り返し発生していることに気付いた。
送信元を調べたところ、原因はある社員の端末。送信先はアダルトサイトだった。しかも、頻度が異常に高かったという。
とはいえ、さすがに会社の端末でアダルトサイトを見ているのはおかしい。違和感を抱いたCSIRTがより詳しく調査したところ、実際は社員がアダルトサイトを見ているわけではないことが分かった。経緯は不明なものの、アダルトサイトからブラウザへのプッシュ通知を誤って許可してしまっていたことが実際の原因だったという。
プッシュ通知の許可が、直接的に情報漏えいにつながる可能性は低い。一方で、偽の通知を表示され、不審なサイトに誘導される可能性はある。リスクに対応するには、設定を変更しなければいけないが──CSIRTはその権限がなく、社員に直接頼まなくてはならなかったという。そのときのやりとりが、以下の画像だ。
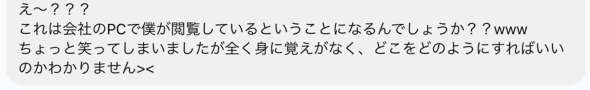
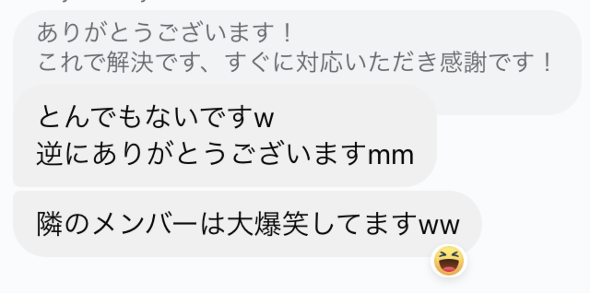
freeeではこのように和やかに済んでいるが、もし「アダルトサイトからの通知が登録されてるから削除して」とセキュリティ部門に伝えられたら、正直”社会的な死”を感じるだろう。もし同じ立場になったとき、あらぬ疑いをかけられないようにするには、ブラウザの設定に気を付けるのはもちろん、セキュリティ担当者にも正直に対応する方がよさそうだ。当然、社用端末でアダルトサイトは見ないこと。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
2
「楽天ドライブ」に不正アクセス 保存したデータなど1.5万アカウント分が取得・閲覧のおそれ
-
3
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
-
4
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
5
B級感がたまらない? 映画「ストリートファイター」の魅力と原作ゲームの歴史、ゲーマーマンガ家が熱弁
-
6
GMO、不正取引の被害額を補償へ 見舞金5000円も 「お名前.com」FX用VPSへのサイバー攻撃で
-
7
「Claude Mythos 5」、危害の兆候を顧みず実在の開発者を標的に──AnthropicとAISIが分析結果を公開
-
8
パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード
-
9
「お名前.com」 のFX自動売買VPS、不正アクセスで金銭被害か 「600万円の損失」「55万円なくなった」……報告相次ぐ
-
10
GMO、「能動的サイバー防御」発動を政府に要請 「お名前.com」FX用VPSへの攻撃で
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR