




















Windowsの「BitLocker」を悪用して勝手に暗号化するランサムウェア出現 回復オプションも削除 カスペルスキー報告
Windowsが搭載する暗号化システム「BitLocker」を悪用してデータを暗号化。パスだけを盗み、攻撃者に連絡をさせる──こんな性質のランサムウェア「ShrinkLocker」を確認したとして、カスペルスキーが5月28日に注意を呼び掛けた。
カスペルスキーによれば、ShrinkLockerはVBScriptで書かれたスクリプトによって、攻撃対象であるOS(Windows)のバージョンを確認し、その上でBitLockerを有効化する点が特徴という。
OSが攻撃に適するバージョンの場合、スクリプトによって立ち上げ時の設定を変更。Windowsがインストールされていないパーティションを縮小し、空いた領域を使ってOSのブートファイルを含む新たなパーティションを設定する。そのパーティションのラベルを攻撃者のメールアドレスにし、被害者が連絡できるようにするという。
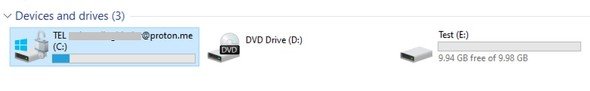 ラベルが攻撃者のメールアドレスになる
その後、ユーザーによる自力の復旧を防ぐため、復号キーを保護するプロテクトを削除する。そして64文字のランダムなキーを生成し、攻撃対象になったPCの情報と合わせて攻撃者に送信する。
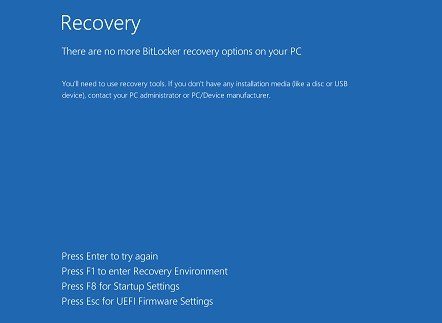 強制シャットダウンの後に表示される、回復オプションのないBitLockerの画面
次に、侵入の痕跡となるログなどを削除した後、システムを強制的にシャットダウンする。起動しなおすと、被害者のPCはBitLockerが有効になっており、画面には「お使いの PCにはもうBitLocker回復オプションがありません」というメッセージが表示されるという。これにより、暗号化を解除するには攻撃者に連絡するしかない状況を作り出すわけだ。
カスペルスキーは、確認したスクリプトが「Windowsの最新バージョンからWindows Server 2008までのレガシーシステムに感染させることができる」と分析している。日本ではまだ同様の被害を確認していないものの、メキシコ、インドネシア、ヨルダンではすでに確認しており、主に鉄鋼業者やワクチンの製造企業、政府機関がターゲットになっていたという。
BitLockerは本来、ストレージを暗号化することで、PCの盗難・紛失時のリスクを低減するためのものだ。カスペルスキーは「本来データの盗難や流出のリスクを軽減するために設計されたBitLockerが、攻撃者によって悪用されている。セキュリティ対策がこのように武器化されたことは、皮肉なこと」とコメント。
被害の緩和には、ユーザー権限の適切な管理によって暗号化機能の不正な有効化を防ぐ、ネットワークトラフィックやログの監視、定期的なバックアップなどの対策が重要と呼び掛けている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
2
「楽天ドライブ」に不正アクセス 保存したデータなど1.5万アカウント分が取得・閲覧のおそれ
-
3
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
-
4
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
5
B級感がたまらない? 映画「ストリートファイター」の魅力と原作ゲームの歴史、ゲーマーマンガ家が熱弁
-
6
GMO、不正取引の被害額を補償へ 見舞金5000円も 「お名前.com」FX用VPSへのサイバー攻撃で
-
7
「Claude Mythos 5」、危害の兆候を顧みず実在の開発者を標的に──AnthropicとAISIが分析結果を公開
-
8
パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード
-
9
「お名前.com」 のFX自動売買VPS、不正アクセスで金銭被害か 「600万円の損失」「55万円なくなった」……報告相次ぐ
-
10
GMO、「能動的サイバー防御」発動を政府に要請 「お名前.com」FX用VPSへの攻撃で
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR