




















moomoo証券、監視委が処分勧告 NISA対象外を「対象」と虚偽説明 顧客対応も「著しく杜撰」
証券取引等監視委員会は6月5日、金融商品取引法に違反する行為があったとして、moomoo証券(東京都渋谷区)に行政処分を行うよう金融庁に勧告した。同社は少額投資非課税制度(NISA)の対象外である米国上場の投資信託(ETF)や指標連動証券(ETN)を、対象商品だと偽って販売していたという。
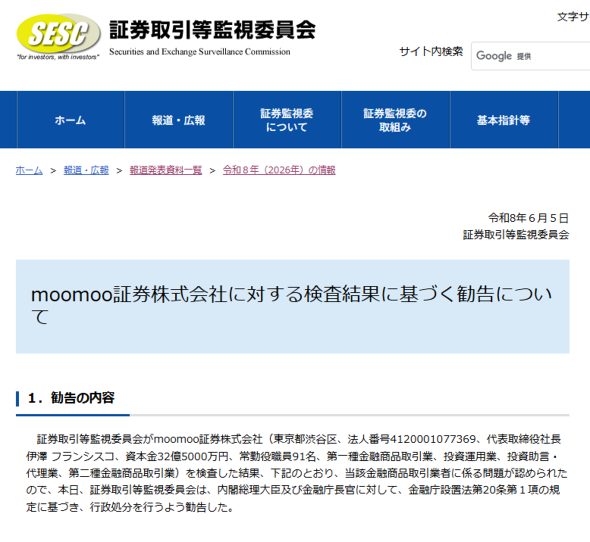 引用:証券取引等監視委員会の勧告ページ
moomoo証券は、香港のオンライン証券大手フートゥー・ホールディングス傘下のネット証券会社。勧告によると、同社ではNISA対象商品をシステムに登録する部署が対象外の要件を把握しておらず、社内規定にも定めがなかった。このため2025年2月21日から5月27日までの間、本来は対象外の米国ETF・ETN計77銘柄を、ウェブサイトやアプリの注文画面で「NISA対象商品」と偽って販売。59人の顧客が25銘柄をNISA口座で売買した。
 引用:moomoo証券ホームページ
同社は顧客からの問い合わせで問題を把握し、5月27日に対象商品としての販売を停止。しかし改善策を講じなかったために、25年11月19日から26年1月14日までの間、再度対象外の米国ETF1銘柄を対象と偽って販売し、1人の顧客が買い付けていたことが判明した。
監視委は、誤って販売した後の顧客対応も問題視した。同社は対象顧客に対し、購入した銘柄を普通の口座に振り替えるか、取引自体を取り消すかの2選択を提示。銘柄ごとに選択肢を使い分けることを認めず、全銘柄を一括で処理した。この事実は顧客の投資判断や税務申告に関わる情報だったが、個別に問い合わせた一部を除き対象顧客に周知せず、監視委はこうした対応を「著しく杜撰」と指摘した。
さらに、NISA以外でも複数の不備を確認。同社は株式の保管・振り替えを担う口座管理機関でありながら、2024年4月以降、国内上場株式の出庫(他社口座へ株式を移す手続き)申請を一律に受け付けていなかった。監視委は、顧客の資産を管理する者として求められる善管注意義務に違反すると認定した。
同社は、犯罪収益移転防止法に基づく「疑わしい取引の届け出」についても、口座開設を断った顧客とは取引関係が生じないため検討は不要だと誤識していた。このため23年9月から25年7月17日までの間、口座開設を断るなどした延べ1531人について、疑わしい取引に該当するかを検討・判断していなかった。
システム面の管理体制にも不備が見られた。基幹システムの一部が情報資産の台帳に載っておらずリスク評価が不十分だったほか、脆弱性対応の優先順位付けもしていなかった。社長が委員長を務める情報セキュリティ委員会も、課題を把握しながら改善を指示せず放置していたという。
監視委は、一連の状況について、新商品や新サービスの導入など事業拡大を優先する一方で、顧客への影響を考慮する意識やコンプライアンス意識が不足していたことが背景にあると指摘。経営管理態勢と内部管理態勢がいずれも不十分だと結論付けた。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
PHP脆弱性“PoCフライング公開”の経緯、支援財団が公表 混乱広げた企業を名指しで批判
-
2
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
3
人に注射を打てる「サイボーグゴキブリ」の群れが、がれき下の被災者を救助? 実験成功率72%
-
4
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
5
カプコン、1177万件漏えい 不正アクセスで
-
6
高市総理、サイバーセキュリティの本を出していた しかも“PHP”から
-
7
旅行ゲーム「ワールドクエスト」、PHP脆弱性で即日サービス終了 「古い仕組みのため対策とれず」
-
8
「お名前.com」 のFX自動売買VPS、不正アクセスで金銭被害か 「600万円の損失」「55万円なくなった」……報告相次ぐ
-
9
「GitLab」に深刻度“最大”の脆弱性 認証なしで任意のコード実行の恐れ、修正版適用を CVSS「10.0」
-
10
認証局eMudhraの中間証明書、秘密鍵が「数ミリ秒」で復元可能な脆弱性 大手各社が緊急遮断
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR