




















小寺信良
開発者に聞くN・U・D・Eシリーズ最高峰「MDR-EX90SL」(3/4 ページ)
人間の耳の穴というのは、いったん前向きに行ったあと、「く」の字に折れて、今度は後ろへ向かっている。そこでドライバユニット自体は耳の中に水平に収めておいて、音導管だけをやや前方に向かうように取り付けてやればいいというわけだ。
これにより、通常のN・U・D・E EXと遜色ないフィット感を実現しながらも、見た目は一般的なイヤフォンを装着しているかのように見えるという、不思議なルックスが誕生したわけである。
「角度を付けたり、音導管の取り付け場所をオフセットという方向性は見えたんですけど、実際にどれぐらいかが重要です。これは何パターンかサンプルを作って、実際に人の耳に付けて最適な寸法を出していきました。最終的にたどり着いたのが、この形です」(松尾氏)
今回EX90が目指したのが、このフィット感+モニター品質の音。それだけに、製造工程でも通常ではあり得ない手間をかけている。
「確実に理想的な特性を出すために、製造時に1台1台音響調整をやっています。普通は音響調整部品が決まったら、あとは組み立てて検査するだけですが、EX90は人の手で調整しています。ここやっているのは、過去にはQUALIA MDR-EXQ1ぐらいですね」(太田氏)
「イヤフォンはスピーカーと違って単価安いんで、なかなか工数がかけられないんです。またスピーカーの場合はきちんと設計されていれば、ここまで調整しなくても特性は出やすい。ですが今回は、一般で売られるものでもそこまでやろうと」(角田氏)
閉塞感のない独特の構造
今、実際にEX90を試聴しながら、この原稿を書いている。このイヤフォンが優れているのは、これまでのソニー製イヤフォンにありがちな、突き刺さるような高域が押さえられて、中低域の表現力が増したところだろう。
また密閉型とは言いながらも、音が詰め込まれていくような閉塞感がなく、外に向かって抜けていくのも特徴だろう。実際にドライバユニット面に空けられた小窓からも、音が漏れている。
筆者は電車に乗るときなどにはSHUREのE3cを使っているが、これはほとんど遮音のためであり、常用するようなタイプのイヤフォンではない。だがEX90は長時間装着しても違和感が少なく、常用しても疲れない。ただその半面、SHURE EcシリーズやKOSS The Plugの耳栓のような遮音は期待できない。
「密閉型のヘッドフォンって、どれも閉塞感を感じるんです。今回はスカッと抜ける感じ、オープンエアのいいところも取り入れつつモニターとして低域の伸びもぐんとあるような、かなり欲張ったことをやってます。完全密閉よりも若干抜ける要素もありますので、比べてみると音の広がり、雰囲気感みたいなものがかなり感じられるはずです」(太田氏)
「便宜上密閉型、オープンエアという呼び方をしてますけど、ソニーのヘッドフォンで教科書に書いてあるような密閉型ヘッドフォンというのは、実は一つもないんですね。何かしら少しオープン寄りの工夫というのは、必ずしてある。ハウジングに見えるこの窓が、太田が頑張って調整した証です」(角田氏)
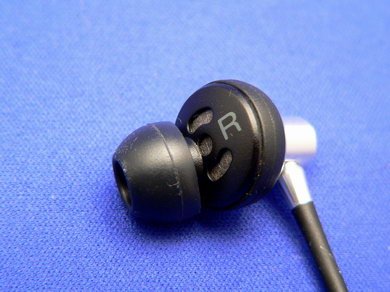 ハウジングの窓から音が抜ける工夫も
唯一EX90に難癖を付けるならば、ケーブルが短いことだ。左右の分岐点から約50センチしかなく、首から提げたプレーヤーや、MDのリモコンなどに挿すには足りるかもしれないが、日常的に使うとなるとどうしても延長ケーブルが必要になる。
アナログオーディオでは、このような着脱式接点が増えれば、それだけで音が劣化することになる。この部分だけは、どうもN・U・D・E独自のセオリーに飲まれてしまったのが残念だ。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
PHP脆弱性“PoCフライング公開”の経緯、支援財団が公表 混乱広げた企業を名指しで批判
-
2
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
3
人に注射を打てる「サイボーグゴキブリ」の群れが、がれき下の被災者を救助? 実験成功率72%
-
4
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
5
カプコン、1177万件漏えい 不正アクセスで
-
6
高市総理、サイバーセキュリティの本を出していた しかも“PHP”から
-
7
旅行ゲーム「ワールドクエスト」、PHP脆弱性で即日サービス終了 「古い仕組みのため対策とれず」
-
8
「お名前.com」 のFX自動売買VPS、不正アクセスで金銭被害か 「600万円の損失」「55万円なくなった」……報告相次ぐ
-
9
「GitLab」に深刻度“最大”の脆弱性 認証なしで任意のコード実行の恐れ、修正版適用を CVSS「10.0」
-
10
認証局eMudhraの中間証明書、秘密鍵が「数ミリ秒」で復元可能な脆弱性 大手各社が緊急遮断
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR