




















「疑わしくないメール」にも疑いの目を 猛威を振るうマルウェア「Emotet」に注意(1/2 ページ)
一概には言えませんが、私は「先ほどメールを送ったので、確認をお願いします」と電話がかかってくると、「二度手間にすぎず、メールで連絡が完結するほうがいいじゃないか」と思ってしまうタイプです。インターネットの品質が文字通りベストエフォートで、ゲートウェイ間で遅延が発生する可能性があった時代ならともかく、今どきはほとんどロストや遅延もなくメールが届きます。ですから、わざわざメールを送ったことを別途電話で確認するなんてばかばかしいと思っていました。
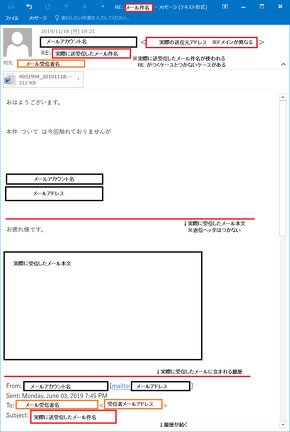 JPCERT/CCによると、メールに添付されたWord形式の添付ファイルを開き、「コンテンツの有効化」を実行すると、Emotetに感染した事例が確認されているという(=画像はJPCERT/CCのWebサイトより)
けれども今後、セキュリティ上の理由から、メールを送ったことを電話やメッセンジャーなど他の手段で確認するプロセスが必要になるかもしれません。そんな懸念を抱かせるのが、11月以降に複数のセキュリティ企業や組織が注意を呼び掛けているマルウェア「Emotet」や、日本企業でも被害が報じられているビジメスメール詐欺(BEC:Business Email Compromise)の存在です。
これまで、マルウェア感染を防ぐ基本的な対策の1つとして「疑わしいメールの添付ファイルは開かない、リンクはクリックしない」ことが大切だといわれてきました。確かに、見るからにぎこちない日本語で書かれたメール、仕事のメールなのに個人のアドレスから送られてくるメール、あるいは表示とリンク先が異なるURLのように、一呼吸おけば怪しいと判断できるメールならばクリックするべきではありません。
しかしEmotetの流行は、もはや「怪しいメールに注意する」だけでは通用しなくなりつつあることを示しているように思います。実在する知り合いのメールアドレスから届くこれまでのやりとりをなぞったメール、つまり怪しくないメール経由で感染してしまうからです。だからこそ、これほど急速に、雪だるま式に感染が広がっているのでしょう。
盗み取ったメールの再利用で感染拡大
ITmediaでもたびたび報じている通り、Emotetはメール経由で感染するマルウェアです。今、日本国内で主に流行している手法はWord形式の添付ファイルによるものです。添付ファイルを開き、さらに「コンテンツの有効化」を実行してしまうと感染してしまい、端末内のID/パスワードといった認証情報の他、メールアカウントとそのパスワード、メール本文やアドレス帳の情報などを盗み取られてしまいます。
厄介なのはここからです。攻撃者は盗み取ったメールの情報を用い、普段やりとりをしている取引先や顧客にメールを送信して二次被害、三次被害を広げようとします。これは2011年ごろに発生した標的型攻撃でも疑われた手口で、ユーザーが注意を払っても見抜くのはなかなか困難です。
パロアルトネットワークスの林薫氏(日本担当最高セキュリティ責任者)によると、.jpドメインのアドレスを詐称して送られたEmotet付きのメールは、同社が11月に観測しただけで約1万4000通に上ったそうです。名前をかたられた組織は約300に上り、製造、サービス、飲食など、規模・業種とも多岐にわたっていました。
この中からある製造業の企業について調べてみると、40以上のメールアドレスから630通のメールが送られていたことが判明。林氏は「その大半が個人のアドレスで、Webなどで公開されているものではない。Emotetは盗んだメールアドレスや本文を再利用することで感染率を高めている」と述べ、一種のサプライチェーンリスクだと指摘しました。
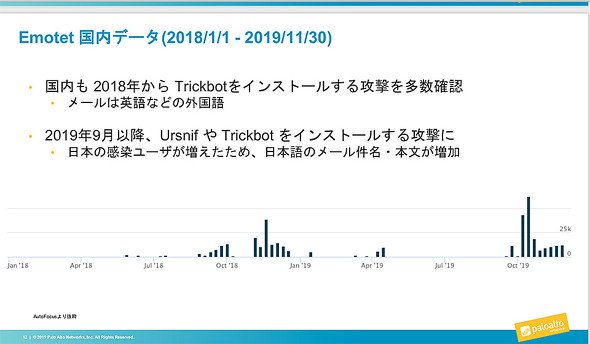 Emotetの日本国内での観測データ=パロアルトネットワークス提供
フォーティネット・ジャパンの寺下健一氏(セキュリティストラテジスト)も、「メールのスレッドを盗み出して分析し、未読情報などを基に『より開きやすいメール』を詐称して返信の形で送りつける。それまでの会話が記されているため疑いようがなく、一般的なフィッシングメールよりも成功率が高い」と述べています。
怪しくないメールにも注意を払わざるを得ない状態に
もちろん、受け取ったメールが疑わしくないかどうか「注意する」ことが全く無意味なわけではありません。世の中にはさまざまな攻撃メールが飛び交っており、雑なバラマキ型攻撃メールを見抜くだけでも効果はあります。ですがEmotetのように手の込んだ手法で本物らしく見せるメールが増えてきた今、それ以外の対策はあるのでしょうか。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
-
2
B級感がたまらない? 映画「ストリートファイター」の魅力と原作ゲームの歴史、ゲーマーマンガ家が熱弁
-
3
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
4
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
5
パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード
-
6
「Claude Mythos 5」、危害の兆候を顧みず実在の開発者を標的に──AnthropicとAISIが分析結果を公開
-
7
GMO、不正取引の被害額を補償へ 見舞金5000円も 「お名前.com」FX用VPSへのサイバー攻撃で
-
8
GMO、「能動的サイバー防御」発動を政府に要請 「お名前.com」FX用VPSへの攻撃で
-
9
「お名前.com」 のFX自動売買VPS、不正アクセスで金銭被害か 「600万円の損失」「55万円なくなった」……報告相次ぐ
-
10
PHP脆弱性“PoCフライング公開”の経緯、支援財団が公表 混乱広げた企業を名指しで批判
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR