




















note、IPアドレス漏えい問題の調査を完了 再発防止策で「セキュリティ上問題ない状態に改善した」
コンテンツ配信サービス「note」を運営するnote社は9月30日、8月に起きた記事投稿者のIPアドレス漏えい問題についての調査を終え、各種の再発防止策を行ったと発表した。現在は「セキュリティ上問題ない状態に改善されている」という。
noteでは8月14日、noteユーザーのIPアドレスが、記事詳細ページのソースコードから確認可能な状態だったことが分かったと発表。同社は一時的にサービスを停止した。
問題が起きた原因について同社は「システム実装時の考慮が足りず、投稿者のIPアドレスを意図せず露出してしまうコードが残っていた」としている。
問題の発生後、同社はnoteのサービスで使っている全てのソースコードを調査。IPアドレスなどの情報が第三者から見える恐れがある欠陥に対しセキュリティ対策を行ったという。一部の利用者のIPアドレスが記載されたページが「ウェブ魚拓」などの記録サービスに残っていたため、関係サービスと連携して削除を進めているとしている。なお、ウェブ魚拓の他に「Bing」「Wayback Machine」の3サービスについては全て削除されていることを確認しているという。
外部のサイバーセキュリティ専門機関とも連携し、IPアドレスの他にもnoteと連携させたSNSのアカウント情報や下書き保存している記事の本数など、不必要な情報がAPIを通じて表示されないよう変更した。
ユーザーの「マイページ」に表示していた事業者名や連絡先などの情報が、ページ上非表示になっていてもソースコード上に残り続けていた問題についても、IPアドレスの問題が発覚した8月14日に削除したとしている。
今後は再発防止のため、情報漏えいや不正アクセスを早期に発見するシステムを導入し、脆弱(ぜいじゃく)性の調査やデータの保存体制の見直しなどを行う。ユーザーに向けては、パスワードの強度を知らせる仕組みやクレジットカードの情報を登録する際にパスワードの再入力を求める仕様を導入するとしている。
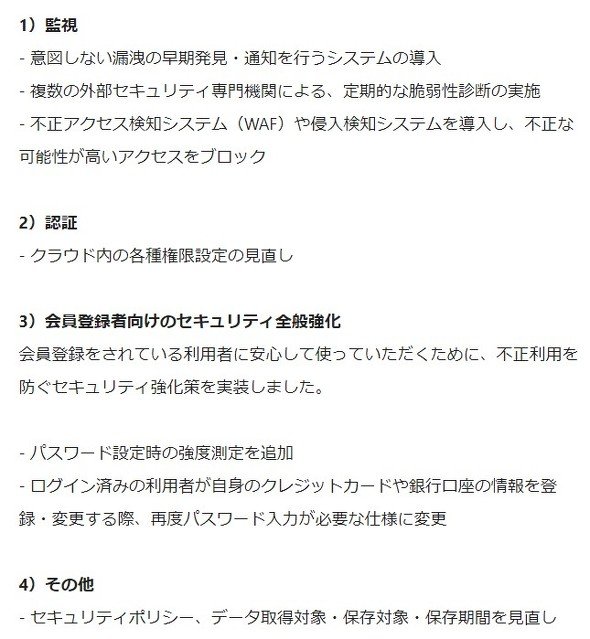 今後の対策
【編集履歴:2020年9月30日午後7時10分 タイトルなど一部表現を修正しました】
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
2
グッスマ、顧客の2800人のカード番号全16桁+セキュリティコードなど流出か 下4桁は40万枚分
-
3
楽天カード、本人認証をワンタイムパスワードに統一 27年2月から順次
-
4
「PayPay連携の銀行から、お金全部盗られた」被害報告……原因と対策は? PayPayに聞いた
-
5
松屋の公式アプリとWebサイトが停止 不正アクセスを検知、モバイルオーダーや弁当予約も使えず
-
6
ベネフィット・ワンの委託先に不正アクセス セゾン会員向け優待サービスで約2.9万人分の個人情報漏えい
-
7
ヤクルト本社、個人情報約4万件漏えい 公式サイトへの不正アクセスで
-
8
NEC、委託先の情報漏えいで謝罪 「セキュリティ事業を手掛ける企業として反省」
-
9
ANAの予約情報に不正アクセス、JALと同じ委託先経由で 個人情報をのぞき見た痕跡も
-
10
不正アクセスによる漏えい人数、半年余りでのべ2億6000万人に 日本人口の2倍超
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR