




















ワクチンの架空予約 加藤官房長官「悪質なケースは法的措置も視野」
大規模会場を使った新型コロナワクチンの接種予約システムで架空の予約ができてしまう問題について、加藤勝信官房長官は5月18日の会見で「悪質なケースは法的措置も排除しない」と話した。
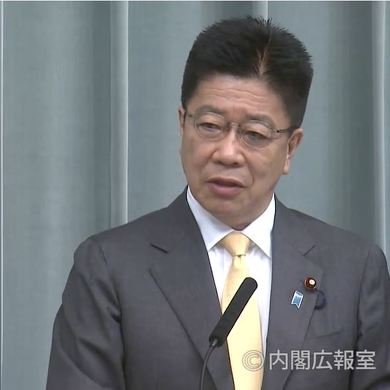 加藤勝信官房長官(出典:首相官邸公式ページ)
大規模接種の予約システムについては、架空予約できる脆弱性が一部報道で指摘されている。会見では報道陣から「他業界では宿泊意思がない人が知人名義で予約したとして偽計業務妨害の疑いで逮捕されたケースがある。大量に架空予約するなど悪質な場合、立件する場合もあるか」との質問が飛んだ。
これに対し、加藤長官は「ワクチン接種の対象者以外が、不正な手段で予約することは、接種を希望する人の機会を奪うもので、ワクチンが無駄になりかねない悪質な行為」とした上で、「悪質な行為については法的措置も排除しない。そうしたことがあれば関係省庁と協議し、適切に対応する」と回答した。
不正な予約を防ぐ手法の実現性について、加藤長官は「虚偽予約を完全に防止するためには、全市区町村が管理する接種券番号含む個人情報をあらかじめ防衛省が把握し、入力情報と照合することが必要」と説明。
「こうしたシステムを短期間で実現することは、国民への迅速な接種という観点や、全国民の個人情報を防衛省が把握することが適切なのかという問題もあるため、当初からそうしたシステムは採用しないということで進めてきた」とした。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
AI学習への利用拒否をrobots.txtで一括指定へ OpenAIやGoogleなどが対応表明
-
2
総務省、GMO攻撃者サイトの「ブロッキング」を通信各社に要請 報道
-
3
「PayPay連携の銀行から、お金全部盗られた」被害報告……原因と対策は? PayPayに聞いた
-
4
楽天カード、本人認証をワンタイムパスワードに統一 27年2月から順次
-
5
「ITノウハウ持つ人材少なく」 PHP脆弱性問題、31市町村でサイト一時停止継続
-
6
「低評価でキャラが悲しげな目」 モスバーガーのアンケートがSNSで話題 運営会社に狙いを聞いた
-
7
松屋のアプリに不正アクセス、約238万件の個人情報が漏えい 停止中の補償も予定
-
8
日本郵政「ゆうID」不正ログイン、他社で流出したパスワード使うリスト攻撃か……2段階認証必須に
-
9
Binanceの約1兆円流出、北朝鮮ハッカー集団「TraderTraitor」の犯行か
-
10
グッスマ、顧客の2800人のカード番号全16桁+セキュリティコードなど流出か 下4桁は40万枚分
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR