


Atlassian Confluenceの脆弱性修正パッチを至急適用するよう米政府が警告
「Atlassian Confluenceの脆弱性の悪用は進行中であり、加速するとみられる。まだパッチを適用していない場合は、すぐにパッチを適用すべきだ。週明けまで待つことはできない」──米サイバー軍(USCYBERCOM)は9月3日(現地時間)、公式Twitterでこう警告した。
米国土安全保障省(DHS)傘下のサイバーセキュリティ諮問機関であるサイバーセキュリティ・インフラストラクチャー安全保障局(CISA)も同日、この脆弱性を悪用するエクスプロイトが検出されたとし、至急パッチを適用するよう促した。
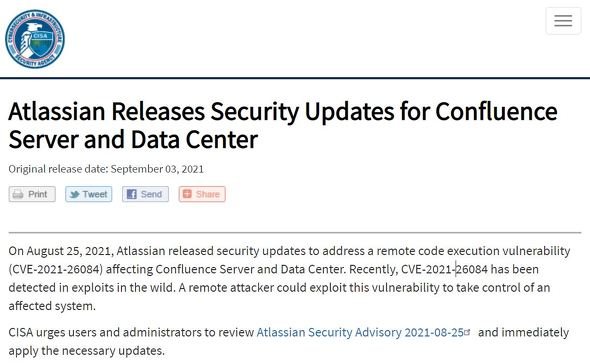
この脆弱性は、豪Atlassianが8月25日にセキュリティアドバイザリを公開したConfluence ServerとData Centerに関連する「CVE-2021-26084」。この脆弱性を悪用されると、認証されていない遠隔の第三者が任意のコードを実行できる。
この脆弱性は既に悪用されている。技術情報サイトのBleeping Computerによると、まだパッチが適用されていないオンプレミスのConfluence Serverが第三者にスキャンされ、悪用されているという。同サイトは、攻撃者がConfluence Serverに暗号通貨マイナーをインストールしようとしているのを確認したという。「攻撃者はランサムウェアのペイロードを盗み出すことも可能だ。攻撃はすぐにエスカレートする可能性がある」とBleeping Computerは警告する。
米国は9月6日がLabor Day(労働者の日)で3連休だ。最近、セキュリティ防御が手薄になる連休などを狙ったサイバー攻撃が増えており、7月の独立記念日の週末には、米KaseyaのIT管理ソフトウェア「Kaseya VSA」のアップデートを悪用してランサムウェアに感染させるサプライチェーン攻撃が発生した。
CVE-2021-26084についてのアドバイザリーは本稿執筆現在英語版しかないが、JPCERT/CCが情報をまとめている。Atlassian Confluenceユーザーはこちらを参照されたい。
【更新履歴:2021年9月6日午後10時25分 日本語のアドバイザリーが公開されたので、リンク先を変更しました。】
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
“自動で耳コピ”アプリ、ヤマハが無料公開 音源読み込み→3分でピアノ譜に
-
2
不正アクセスで「当選」が「落選」に改ざん ウルトラマンショップのLINE整理券システムで被害
-
3
日本郵便、荷物の本人確認をICチップ付き身分証4種に限定 スマホのマイナカードで受け取れる場合も
-
4
無人タクシー、東京で来年運行へ GO、Waymo、日本交通が合意
-
5
マンガ数冊「105万円でSOLD」物議、メルカリ“マネロン疑惑”を否定「その価格で売れていない」……ならばなぜ?
-
6
「AIで効率化しても仕事が増えるだけ」──月○時間浮かせても報告しない社員たち 広がる“AI版静かな退職”
-
7
初代Switchに脆弱性 QRコード読み取りで情報漏えいの恐れ 深刻度「高」
-
8
録画した番組を「Googleドライブ」「OneDrive」に保存 パナソニック新型「DIGA」で
-
9
パナのBDレコーダーが“クラウド録画”に対応 何ができて、何ができない?
-
10
「悪用されそう」─―メルカリ「限定公開」機能、SNSで物議 同社に対策を聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR