




















「ETCが無効になった」と偽るフィッシングメールに注意 クレカ情報など盗む
フィッシング対策協議会は9月7日、「ETCサービスが無効になった」とかたり、偽サイトに誘導して個人情報やクレジットカード情報などを詐取しようとするフィッシングメールの報告が増えているとして注意を呼び掛けた。
メールの件名は「【重要】普段と異なる環境からのログインを検知しました(ETC利用照会サービスピューロー)」「ETCサービスのお知らせ」「ETC利用照会サービス」など。
本文には「ETCサービスが無効になった」「24時間以内に確認しないとアカウントをロックする」などと記載。確認先と偽ったリンクから、本物の「ETC利用照会サービス」に似せたフィッシングサイトに誘導する。
フィッシングサイトのURLは「https://etc-meisai.jp.●●●●.shop/」「https://etc-meisai.jp.●●●●.top/」「https://info.etc-jp.●●●●.fm/」など。公式サイトのURL(https://www.etc-meisai.jp/)に似せたものもあるので注意が必要だ。
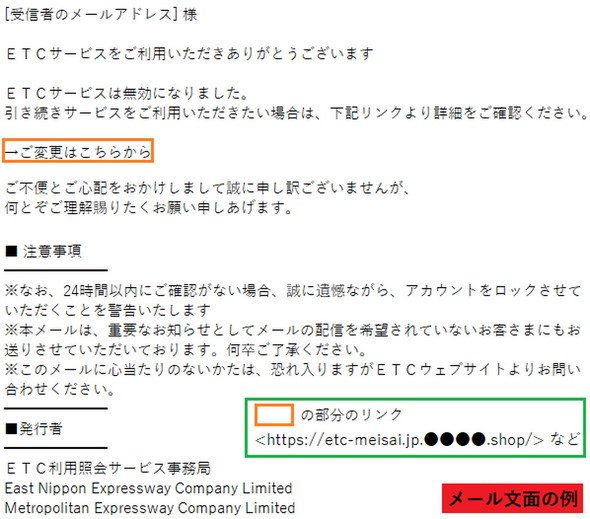 フィッシングメール本文のイメージ
誘導先では本人確認とかたり、氏名やメールアドレス、電話番号、生年月日、請求先住所、クレジットカードの名義人やカード番号、有効期限、セキュリティコードの入力を求められる。
ETC利用照会サービスのWebサイトでは、公式のアドレス「admin@ml.etc-meisai.jp」以外から届いたメールは不正なメールの可能性があるため開かないよう呼び掛けている。
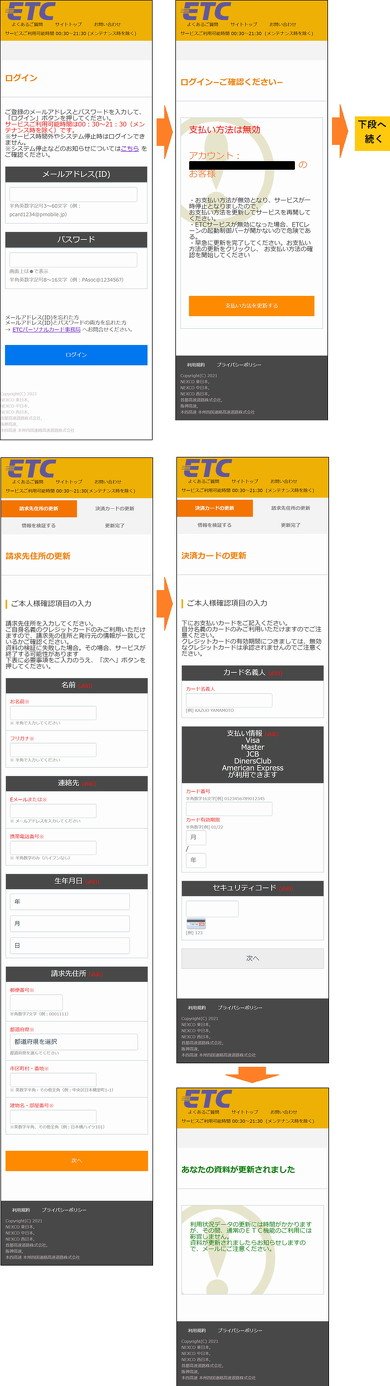 フィッシングサイトのイメージ
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
PHPに「緊急」レベルの脆弱性2件 修正版を日本時間21日深夜に公開へ、事前準備を呼び掛け
-
2
人に注射を打てる「サイボーグゴキブリ」の群れが、がれき下の被災者を救助? 実験成功率72%
-
3
認証局eMudhraの中間証明書、秘密鍵が「数ミリ秒」で復元可能な脆弱性 大手各社が緊急遮断
-
4
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
5
旅行ゲーム「ワールドクエスト」、PHP脆弱性で即日サービス終了 「古い仕組みのため対策とれず」
-
6
高市総理「大至急、PHPパッチ適用を」Xで異例の要請 エンジニアは評価「経営層に伝わる」
-
7
PHPの「緊急」レベルの脆弱性、開発元が修正バージョン公開 「直ちにアップデートを」
-
8
「GitLab」に深刻度“最大”の脆弱性 認証なしで任意のコード実行の恐れ、修正版適用を CVSS「10.0」
-
9
著名ITサービス相次いで緊急メンテへ コドモン、シャドバ、BASE、さくらのレンタルサーバなど 「PHP」脆弱性に起因か
-
10
PHP緊急脆弱性「php2shell」パッチ今夜11時公開、その前にできる対策は……GMO系セキュリティ企業が提唱【更新】
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR