




















Mac版Zoomに緊急セキュリティ更新 DEF CONで発表のエクスプロイトに対処
Web会議サービス「Zoom」を運営する米Zoom Video Communicationsは8月13日(現地時間)、macOS版クライアントアプリの脆弱性を修正するセキュリティアップデートを公開した。バージョン5.7.3以降で5.11.5より前のmacOSアプリが対象で、共通脆弱性評価システム(CVSS)は8.8(重要)、重要度は「High」だ。
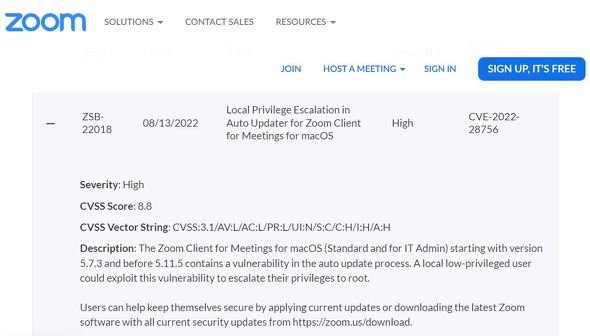
「権限の低いローカルユーザーが、この脆弱性を悪用して権限をrootに昇格させる可能性がある」という。
この脆弱性は、8月11日~14日にラスベガスで開催されたセキュリティカンファレンスDEF CONでハワイ在住のセキュリティ研究者、パトリック・ワードル氏が発表したもの。ワードル氏は、この脆弱性を悪用してZoomをだまして悪意あるプログラムをインストールし、デバイスのファイルを変更、削除、追加できることを紹介した。
ワードル氏はZoomの迅速な対処を評価し、「(素晴らしく)迅速に修正したZoomにマハロ!(ハワイの言葉で感謝の意)」とツイートした。
【更新履歴:2022年8月16日午後1時20分 影響を受けるバージョンを当初「バージョン5.7.3~5.11.5」としていましたが、「バージョン5.7.3以降で5.11.5より前」でした。お詫びして訂正します。】
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「侵入経路塞いだが、バックドアから……」不正アクセス105時間の攻防、分単位で報告 防災メールのアルカディア
-
2
NECの委託先にサイバー攻撃 正規アカウント悪用し顧客のサーバ暗号化、個人情報の漏えいも
-
3
ソースネクスト、パスワードなぜ平文で流出 「暗号化していたが、鍵にアクセスできるシステムに侵入された」
-
4
スクエニアカウントに不正ログイン、他社で流出の情報使用か 全アカウントのパスワード強制リセットも視野に
-
5
ふるさと納税の「ふるさとチョイス」、会員情報445万件流出 寄附控除試算額も
-
6
メドレー、不正アクセスで停止中のサービスを作り直して再開へ 従来システムは再稼働させず
-
7
デジタル庁、政府職員18万人にAIエージェント環境を展開──「源内」で提供開始、独自の安全基準も
-
8
阪急阪神百貨店などの共通ID、ほぼ全会員分漏えい 約126万件 予約サイトに不正アクセス
-
9
栃木県警、全職員の情報流出か アルカディア不正アクセス、他県警でも被害判明相次ぐ 報道
-
10
家電量販のJoshin、不正アクセスで一部サービス停止 個人情報漏えい「可能性否定できず」
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR