




















デジタルインボイス規格が正式版に 民間20社がPeppol対応表明(1/2 ページ)
デジタル庁は10月28日、デジタルインボイスの国内標準仕様のバージョンアップを行い、「Peppol BIS Standard Invoice JP PINT Version 1.0」(Peppol)として公開した。同日、民間団体のデジタルインボイス推進協議会(EIPA)はイベントを開き、請求書にかかわるITベンダー20社あまりがPeppol対応を表明した。
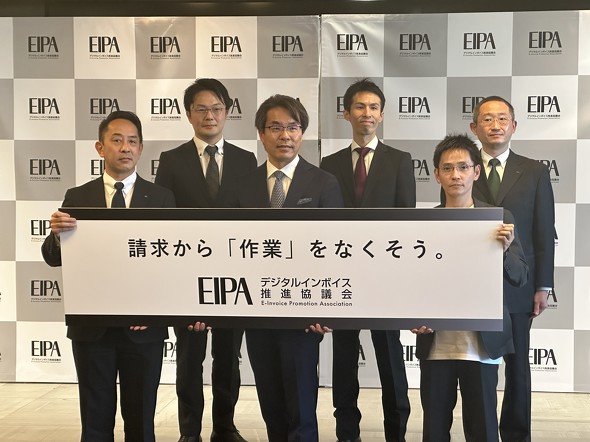 EIPAが検討を進めてきたPeppol対応は、2021年12月にデジタル庁に対して提言を行い、国としての標準化をデジタル庁が担う形になった。標準仕様であるJP PINT Ver1.0が公表されたことで、バトンは再びデジタル庁からEIPAに戻ってきた
Peppolは請求書情報をデータでやり取りする仕組み。双方のシステムがPeppolに対応していれば、売り手のシステムから買い手のシステムへと直接やりとりできるようになる。インボイス制度で増加する事務負担に対し、紙からデジタルへ移行することで、負担を軽減できるだけでなく付加価値を付けられるようになることを目指す。
「インボイス制度をきっかけにデジタル化してほしい。デジタルを使うことで業務が楽になるということを実感してほしい。さらに、新たな付加価値も生み出せる」とEIPAの代表幹事である弥生の岡本浩一郎社長は話す。
例えば紙やPDFで送付された請求書をデータ化する場合、OCRや人力を使っても精度には限界があった。ところがPeppolを通じて送られたデータは最初からデジタルなので完全に正確だ。そのため「銀行APIと連携して、SaaSの中からスムーズに振り込みにもつなげていけるようになる」(マネーフォワードの山田一也執行役員)。
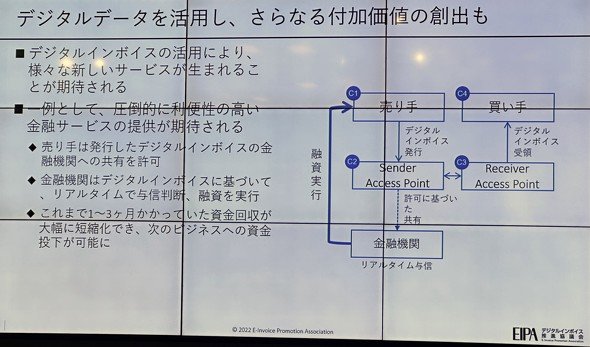 Peppolでやり取りされる債権情報を元にした企業融資なども、Peppolがもたらす付加価値として検討されている
各社は2022年末から23年にかけて、Peppol対応を進める。デジタルインボイスがうまく機能するには、送り手と受け手の双方のシステムが対応している必要がある。EIPAの岡本氏はPeppol普及について「目標はないが一定の時間はかかると見ている。インボイス制度が始まる23年10月が、次のマイルストーンだ」と話した。
イベントに登壇しPeppol対応に向けた説明などを行ったベンダーは、弥生、インフォマート、マネーフォワード、TKC、ROBOT PAYMENTの他、下記の15社。
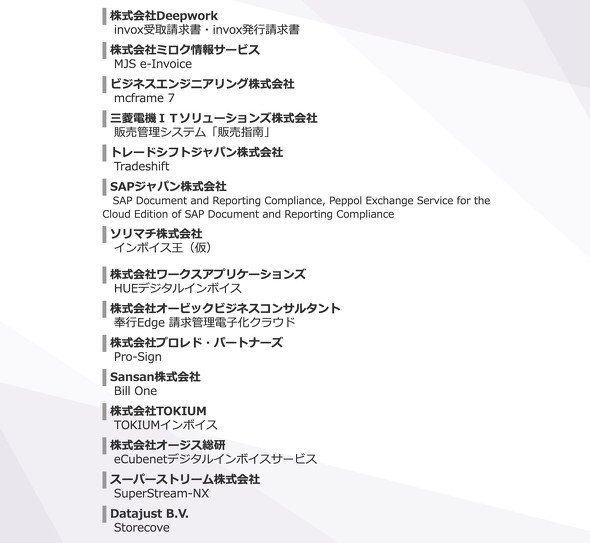 Peppol対応に向けた説明などを行ったベンダー
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者
関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「侵入経路塞いだが、バックドアから……」不正アクセス105時間の攻防、分単位で報告 防災メールのアルカディア
-
2
NECの委託先にサイバー攻撃 正規アカウント悪用し顧客のサーバ暗号化、個人情報の漏えいも
-
3
ソースネクスト、パスワードなぜ平文で流出 「暗号化していたが、鍵にアクセスできるシステムに侵入された」
-
4
スクエニアカウントに不正ログイン、他社で流出の情報使用か 全アカウントのパスワード強制リセットも視野に
-
5
ふるさと納税の「ふるさとチョイス」、会員情報445万件流出 寄附控除試算額も
-
6
メドレー、不正アクセスで停止中のサービスを作り直して再開へ 従来システムは再稼働させず
-
7
デジタル庁、政府職員18万人にAIエージェント環境を展開──「源内」で提供開始、独自の安全基準も
-
8
阪急阪神百貨店などの共通ID、ほぼ全会員分漏えい 約126万件 予約サイトに不正アクセス
-
9
栃木県警、全職員の情報流出か アルカディア不正アクセス、他県警でも被害判明相次ぐ 報道
-
10
家電量販のJoshin、不正アクセスで一部サービス停止 個人情報漏えい「可能性否定できず」
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR