




















Innovative Tech
WordPressの“古いプラグインやテーマ”から侵入するサイバー攻撃、ロシアの企業が発表 標的のアドオンリストあり
Innovative Tech:
このコーナーでは、テクノロジーの最新研究を紹介するWebメディア「Seamless」を主宰する山下裕毅氏が執筆。新規性の高い科学論文を山下氏がピックアップし、解説する。
ロシアのアンチウイルス製品を開発するDoctor Webは、WordPress CMSをベースとしたWebサイトをハッキングする悪意のあるLinuxプログラムを発見したと発表した。
Linuxマルウェアが複数の古いWordPressプラグインやテーマに存在する30の脆弱性を悪用して、悪意のあるJavaScriptを注入していた。その結果、ユーザーが感染ページの任意の領域をクリックすると、他のサイトにリダイレクトされる被害が起きていたという。
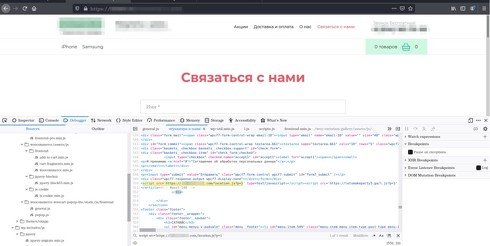 感染したページの一例
このマルウェア(トロイの木馬)は32ビットと64ビットの両方のLinuxシステムをターゲットにしており、そのオペレーターにリモートコマンド機能を与える。主な機能は、ハードコードされたエクスプロイトのセットを使用してWordPressサイトをハッキングし、そのうちの1つが動作するまで連続して実行される。
対象となる脆弱性があるプラグインやテーマは以下の通り。
- WP Live Chat Support Plugin
- WordPress ? Yuzo Related Posts
- Yellow Pencil Visual Theme Customizer Plugin
- Easysmtp
- WP GDPR Compliance Plugin
- Newspaper Theme on WordPress Access Control(CVE-2016-10972)
- Thim Core
- Google Code Inserter
- Total Donations Plugin
- Post Custom Templates Lite
- WP Quick Booking Manager
- Faceboor Live Chat by Zotabox
- Blog Designer WordPress Plugin
- WordPress Ultimate FAQ(CVE-2019-17232 and CVE-2019-17233)
- WP-Matomo Integration(WP-Piwik)
- WordPress ND Shortcodes For Visual Composer
- WP Live Chat
- Coming Soon Page and Maintenance Mode
- Hybrid
標的となるWebサイトが上記のいずれかの古い脆弱なバージョンを実行している場合、マルウェアは自動的にコマンド&コントロール(C2)サーバから悪意のあるJavaScriptを取得し、元のページの内容に関係なく、Webサイトにそのスクリプトを注入する。
そして、ユーザーが感染したページのどこかをクリックすると、攻撃者が選んだ場所へと転送される。これらのリダイレクトは、フィッシングやマルウェア配布、マルバタイジングキャンペーンに利用される可能性がある。このような攻撃が3年以上にわたって行われてきた可能性があるという。
さらにこのマルウェアの更新版も発見されており、以下のWordPressプラグインとテーマが脆弱リストとして追加されている。
- Brizy WordPress Plugin
- FV Flowplayer Video Player
- WooCommerce
- WordPress Coming Soon Page
- WordPress theme OneTone
- Simple Fields WordPress Plugin
- WordPress Delucks SEO plugin
- Poll, Survey, Form & Quiz Maker by OpinionStage
- Social Metrics Tracker
- WPeMatico RSS Feed Fetcher
- Rich Reviews plugin
同社は、WordPressベースのWebサイトの所有者に対して、サードパーティーのアドオンやテーマを含むプラットフォームの全てのコンポーネントを最新の状態に保ち、またアカウントには強力で固有のログイン名とパスワードを使用することを推奨している。
Copyright © ITmedia, Inc. All Rights Reserved.


Innovative Tech
2019年にスタートした本連載「Innovative Tech」は、世界中の幅広い分野から最先端の研究論文を独自視点で厳選、解説している。執筆は研究論文メディア「Seamless」(シームレス)を主宰し、日課として数多くの論文に目を通す山下氏が担当。イラストや漫画は、同メディア所属のアーティスト・おね氏が手掛けている。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード
-
2
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
3
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
4
「Claude Mythos 5」、危害の兆候を顧みず実在の開発者を標的に──AnthropicとAISIが分析結果を公開
-
5
人に注射を打てる「サイボーグゴキブリ」の群れが、がれき下の被災者を救助? 実験成功率72%
-
6
農水省の“クソダサ”ポスター話題 「AIよりよっぽど良い」の声も 担当者に狙いを聞いた
-
7
PHPの「重大」脆弱性はAIが見つけた 「GPT-5.6 Solで発見」とOpenAI 「今後、AIによる脆弱性発見が急増」
-
8
1000万のWebサイトで「生きたAPIキー」が大量に“丸見え”状態? 大手銀行やインフラの鍵も 米スタンフォード大などが調査
-
9
「お名前.com」 のFX自動売買VPS、不正アクセスで金銭被害か 「600万円の損失」「55万円なくなった」……報告相次ぐ
-
10
高市総理、サイバーセキュリティの本を出していた しかも“PHP”から
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR