




















九大の研究室にランサム被害、病院患者43人の手術動画・氏名流出のおそれ
九州大学は6月10日、学内の研究室が管理する端末が不正アクセスを受け、ランサムウェアに感染したとみられると発表した。端末に保存していた九州大学病院の患者43人の氏名と手術動画データが外部に流出した可能性を「否定できない」という。
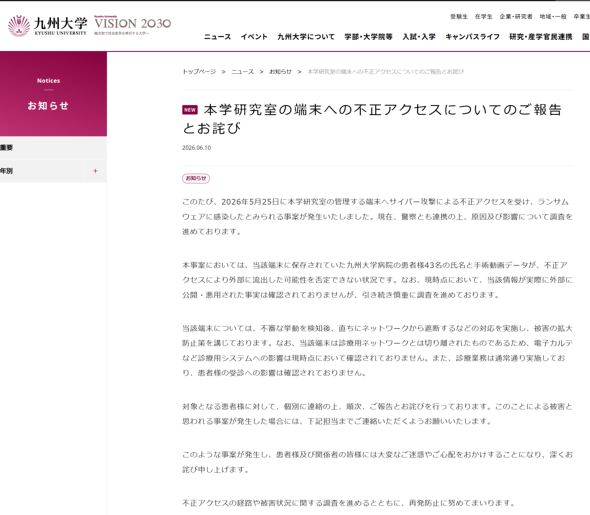 九大の告知より
不正アクセスがあったのは5月25日。不審な挙動を検知したため直ちに当該端末をネットワークから遮断し、被害の拡大防止策を講じた。
この端末は診療用ネットワークと切り離されていたため、電子カルテなど診療用システムへの影響は確認していない。診療業務も通常通り実施しており、患者の受診への影響も確認していない。
現時点で、流出した可能性のある情報が実際に外部へ公開・悪用された事実も確認していないが、引き続き調査を進めている。
大学は対象となる患者に対して個別に連絡し、報告と謝罪を進めている。不正アクセスの経路や被害状況の調査を続けるとともに、再発防止に取り組む。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
2
パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード
-
3
「Claude Mythos 5」、危害の兆候を顧みず実在の開発者を標的に──AnthropicとAISIが分析結果を公開
-
4
「お前らの作品は所詮コピーだ」――富野由悠季さん、プロ論を語る
-
5
GMO、不正取引の被害額を補償へ 見舞金5000円も 「お名前.com」FX用VPSへのサイバー攻撃で
-
6
「AIでエンジニア派遣は不要になる」のか? 各社に肌感を聞いた 求められる人材、明確に変化
-
7
コミックシーモア、流出は最大約420万件に メールアドレスや生年月日など 不正アクセスの経路特定・遮断は完了
-
8
GMO、「能動的サイバー防御」発動を政府に要請 「お名前.com」FX用VPSへの攻撃で
-
9
ロリポップ改ざん問題でツイート炎上のGMO熊谷社長、「強気すぎた」と謝罪
-
10
タイムズカー、3000円の見舞金支払いへ 免許証画像漏えいの146万件対象 55億円の特損計上
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR