




















「Emotet」感染が急速に再拡大 「大幅に拡散した2020年に迫る勢い」 JPCERT/CCが注意喚起
JPCERT/CCは2月10日、メールを介して広がるマルウェア「Emotet」について、2022年2月第1週から感染が急速に再拡大していると注意喚起した。「Emotetに感染し、悪用される可能性がある.jpメールアドレスの数は、感染が大幅に拡大した2020年に迫る勢い」(JPCERT/CC)という。
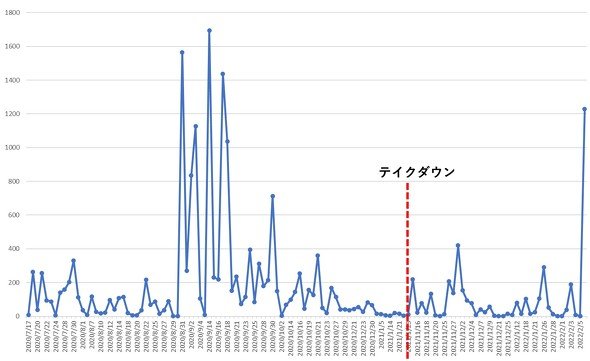 悪用される可能性のある.jpメールアドレス数の観測数の推移
Emotetは、メールの添付ファイルやリンクを開くことで感染するマルウェア。感染すると、メールアドレスやメールの内容、Webブラウザに保存したID・パスワードなどを盗み取られたり、新たな感染につながるメールを勝手に送信し、被害を広げたりする。
JPCERT/CCによれば、再拡散しているEmotetは以下のようなメールを配信する場合が多いという。いずれの場合も、マクロを有効化するとEmotetに感染する可能性がある。
- マクロ付きExcelファイルやWordファイル、もしくはこれらをまとめたパスワード付きZipファイルとしてEmotetを添付したメール
- 本文中のリンクからマクロ付きExcelファイルやWordファイルをダウンロードさせようとするメール
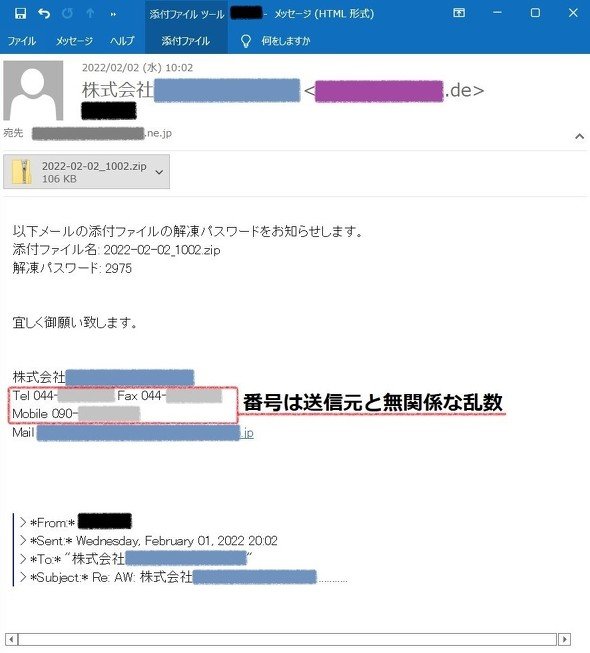 JPCERT/CCが確認したメールのサンプル
一見業務に関係がありそうだったり、取引先や知り合いから送られたりしたメールであっても、添付ファイルやリンクを開く前には送信元に確認するなどの対応を取るようにと、JPCERT/CCは注意喚起している。
また、日本国内のメールサーバがEmotet感染につながるメールを配信するケースも増えていることから、自らメールサーバを運用している組織に対しては、悪用の有無を確認するよう呼び掛けている。
Emotetは2014年から21年1月ごろにかけて感染を広げていたが、各国の治安当局の対応により一度は拡散が止まっていた。しかし同年11月ごろに活動を再開。日本でも、22年2月10日までにクラシエグループやライオン、積水ハウスグループ、リコーグループのリコーリース(東京都千代田区)などが感染を報告している。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
2
「楽天ドライブ」に不正アクセス 保存したデータなど1.5万アカウント分が取得・閲覧のおそれ
-
3
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
-
4
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
5
B級感がたまらない? 映画「ストリートファイター」の魅力と原作ゲームの歴史、ゲーマーマンガ家が熱弁
-
6
「Claude Mythos 5」、危害の兆候を顧みず実在の開発者を標的に──AnthropicとAISIが分析結果を公開
-
7
GMO、不正取引の被害額を補償へ 見舞金5000円も 「お名前.com」FX用VPSへのサイバー攻撃で
-
8
パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード
-
9
「お名前.com」 のFX自動売買VPS、不正アクセスで金銭被害か 「600万円の損失」「55万円なくなった」……報告相次ぐ
-
10
GMO、「能動的サイバー防御」発動を政府に要請 「お名前.com」FX用VPSへの攻撃で
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR