




















Twitter、「コミュニティノート」(旧Birdwatch)をグローバルに展開開始
米Twitterは12月11日(現地時間)、2021年1月に米国でパイロット版を立ち上げた偽情報拡散防止対策「コミュニティノート」(立ち上げ段階では「Birdwatch」)をグローバルで展開し始めたとツイートで発表した。
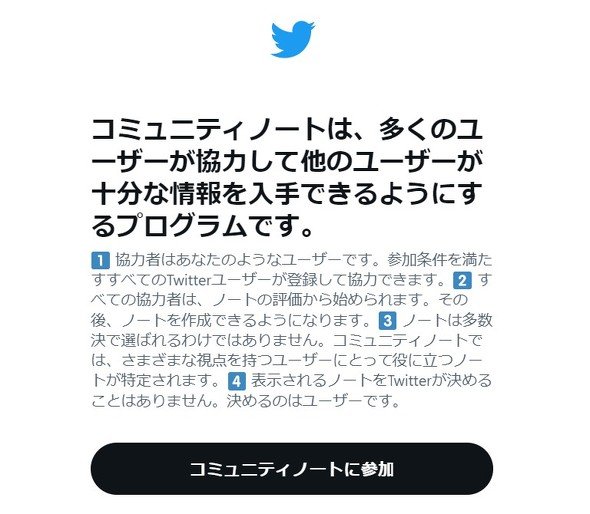
コミュニティノートは、誤解を招く可能性のあるツイートに寄稿者として参加した一般ユーザーが背景情報を説明するnote(以下、ノート)を付け、そのノートを他の多数のユーザーが評価すれば、ツイートにノートがラベルのように表示されるという、コミュニティ主体の取り組みだ。
日本からも、幾つかの条件(Twitterに登録してから半年以上経過している、携帯電話番号を認証している、など)を満たせばノート寄稿者として参加できる。
コミュニティーノートのページは、ノート追加候補、新しいノートが付いたツイート、ノートが表示されたツイートの3つのタブで構成されている。このページは、ノート寄稿者として登録していなくても見ることができる。
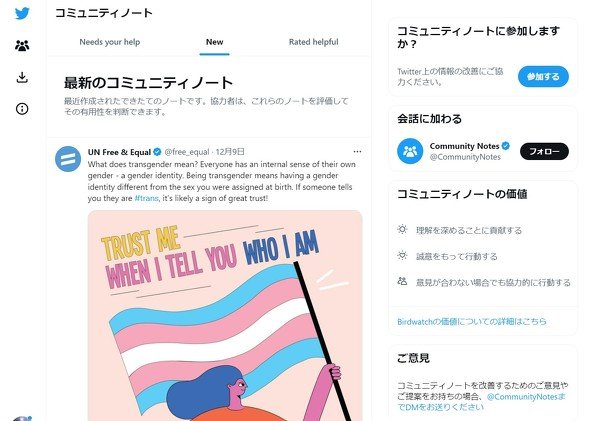 コミュニティノートのページ
イーロン・マスクCEOの多数のツイートにノートeがついているが、本稿執筆現在、同氏のツイートにはまだノートは表示されていない。
現在ノートが表示されたツイートには、関連性がありそうだが実は無関係な画像や古い動画をツイートの内容の裏付けに使っているようなものが多い。
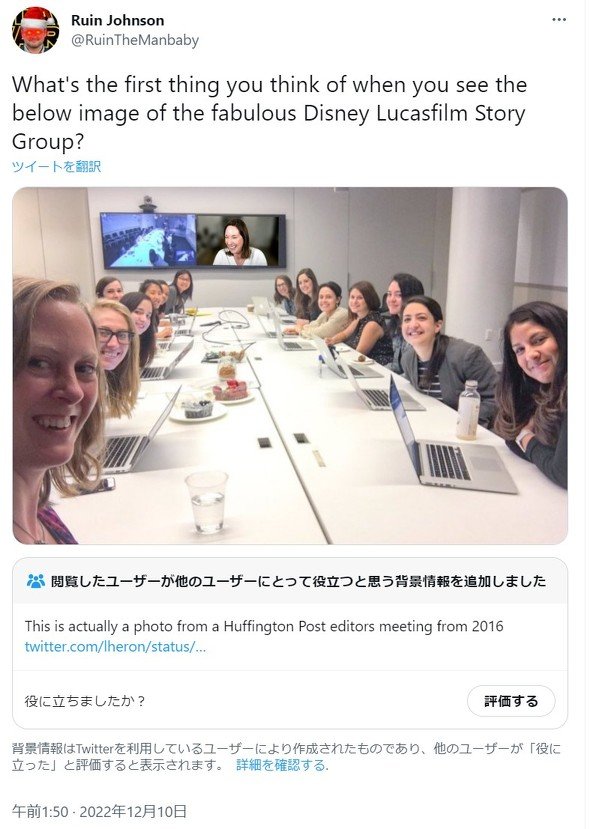 ラベルが表示されたツイート例
米Appleの次のイベントは1月18日、というフェイク画像付きのツイートもある。
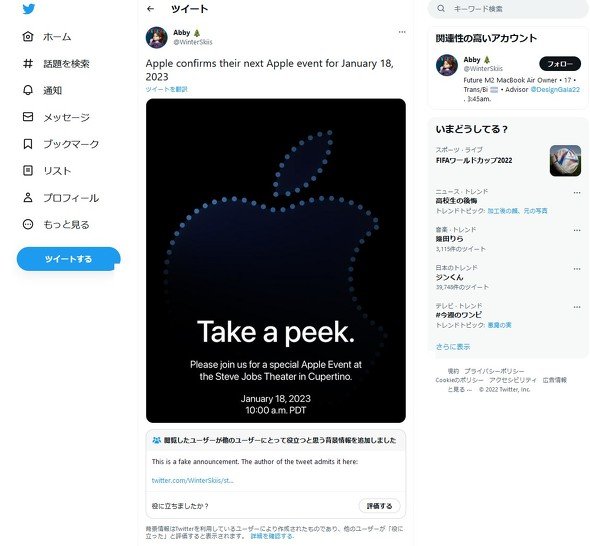
ノートは匿名で付けられる。悪意ある偽ノートを付け、それを複数のユーザーが「評価」すれば偽ノートが表示されてしまいそうだ。Twitterはそうした問題の対策として、「様々な観点を持つ十分な数の人々によって評価された場合にのみノートを表示する」としている。単なる多数決ではないという。判断に使っているアルゴリズムについてはGitHubに説明がある。
ノートを表示されたユーザーはそのノートを不服とする場合、追加の審査を要請することができる。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「侵入経路塞いだが、バックドアから……」不正アクセス105時間の攻防、分単位で報告 防災メールのアルカディア
-
2
NECの委託先にサイバー攻撃 正規アカウント悪用し顧客のサーバ暗号化、個人情報の漏えいも
-
3
ソースネクスト、パスワードなぜ平文で流出 「暗号化していたが、鍵にアクセスできるシステムに侵入された」
-
4
スクエニアカウントに不正ログイン、他社で流出の情報使用か 全アカウントのパスワード強制リセットも視野に
-
5
ふるさと納税の「ふるさとチョイス」、会員情報445万件流出 寄附控除試算額も
-
6
メドレー、不正アクセスで停止中のサービスを作り直して再開へ 従来システムは再稼働させず
-
7
デジタル庁、政府職員18万人にAIエージェント環境を展開──「源内」で提供開始、独自の安全基準も
-
8
阪急阪神百貨店などの共通ID、ほぼ全会員分漏えい 約126万件 予約サイトに不正アクセス
-
9
栃木県警、全職員の情報流出か アルカディア不正アクセス、他県警でも被害判明相次ぐ 報道
-
10
家電量販のJoshin、不正アクセスで一部サービス停止 個人情報漏えい「可能性否定できず」
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR