




















Wi-Fiルーターの設定確認ってどこを見ればいいの? 警視庁の注意喚起で困惑の声 バッファローに聞いた
警視庁が発表した家庭用Wi-Fiルーターの不正利用に関する注意喚起を巡り、ネット上では「一般家庭にはハードルが高い」と困惑する声が上がっている。従来の対策のみでは対応できないサイバー攻撃を観測したため、新たな対策として「見覚えのない設定変更がなされていないか定期確認」を推奨していた。
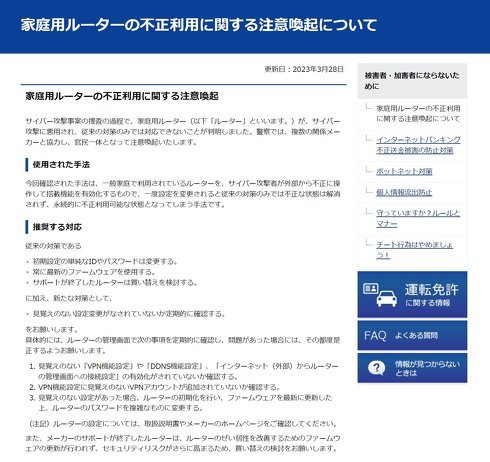 警視庁の発表全文
警視庁が発表した具体策は下記の通り。
- 見覚えのない「VPN機能設定」や「DDNS機能設定」「インターネット(外部)からルーターの管理画面への接続設定」の有効化がされていないか確認する。
- VPN機能設定に見覚えのないVPNアカウントが追加されていないか確認する。
- 見覚えのない設定があった場合、ルーターの初期化を行い、ファームウェアを最新に更新した上、ルーターのパスワードを複雑なものに変更する。
一方、これに対しネット上では「設定なんていちいち覚えていられない」「設定画面で気付けよとか無理」「一般家庭にはハードルが高い」など、警視庁の発表内容に困惑する声も上がっている。より具体的な確認方法を聞くため、バッファローに問い合わせを行った。
手口の詳細は「話す立場にない」 具体策として4つの確認事項を提案
警視庁の発表では、新たに確認したサイバー攻撃は「攻撃者が一般家庭のルーターを外部から不正に操作して搭載機能を有効化する」と説明。「一度設定を変更されると、従来の対策のみでは不正な状態を解消できず、永続的に不正利用できる状態になる」とのみ記載し、詳細については明らかにしていなかった。
バッファローにサイバー攻撃について詳細を聞いたところ「詳細な事例・連絡情報がなく、詳細な回答を答えられる立場にない」と回答。「サイバー攻撃の手口などの実情は国や地域・産業によっても多岐にわたり、またルーターのみを対象としたものにとどまらない。現在サイバー攻撃全体の最新傾向につきましては、警視庁からの情報を確認してほしい」としている。
その上で、警視庁の発表の通り対策してほしいとし「ファームウェアのバージョン」「管理画面のパスワード」「修理・サポート期限」「脆弱性問題に関する更新プログラム」の4つを確認してほしいと話す。
 バッファローなどのWi-Fiルーター4社が加入するDLPA(デジタルライフ推進協会)の公式Webサイトから引用
ファームウェアのバージョンについては、常に最新のものに更新するよう案内。同社製品は手動更新の他、スマートフォン向け専用アプリから更新できるという。更新手続きが難しいと感じる人向けには、2019年から販売している「DLPA(デジタルライフ推進協会)推奨Wi-Fiルーター」の利用を推奨。これらの機種にはファームウェア自動更新機能が付いており、出荷時から機能が有効になっているという。
Wi-Fiルーターの管理画面へのログイン用パスワードは、初期設定のものから変更することを勧めている。古い機種の場合、端末ごとに同じパスワードが使われている場合もあるが、DLPA推奨Wi-Fiルーターならば、それぞれ別のパスワードが設定されているためだ。
また変更後のパスワードも、セキュリティ対策として定期的に更新するよう案内。同社製品では、ファームウェアの更新時と同様に設定画面から変更が可能で、各SSIDに対して個別設定できるという。
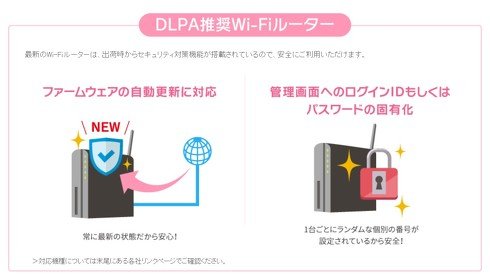 DLPA推奨Wi-Fiルーターの購入を勧めている
最新のWi-Fiルーターへの買い替えを推奨する理由は他にもあり、古い機種では更新プログラムを提供できない場合があると説明する。「オペレーティングシステムのサポート終了など諸事情により、更新プログラムの提供ができない場合もあるため長期での利用は避けてほしい。またセキュリティ技術などは日々進歩しているので、DLPAでも推奨している最新のWi-Fiルーターへの買い替えをおすすめする」(同社)
修理・サポートの期限と更新プログラムを確認は、メーカーの公式Webサイトなどの情報窓口から行ってほしいと案内している。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
2
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
3
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
4
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
5
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
6
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
7
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
8
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
-
9
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
10
タイムズカー流出で顧客らが損害賠償求め運営会社提訴へ サイト開設の弁護士が記者会見
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR