




















Emotetが再流行 感染していないか「EmoCheck」で確認しよう
2021年1月にユーロポール(欧州刑事警察機構)によって制圧されたマルウェア「Emotet」が再流行しているとして、JPCERT/CCが2月10日に注意喚起した。Emotetに感染していないか不安な人は、JPCERT/CCが公開しているツール「EmoCheck」で感染の有無を確認しよう。
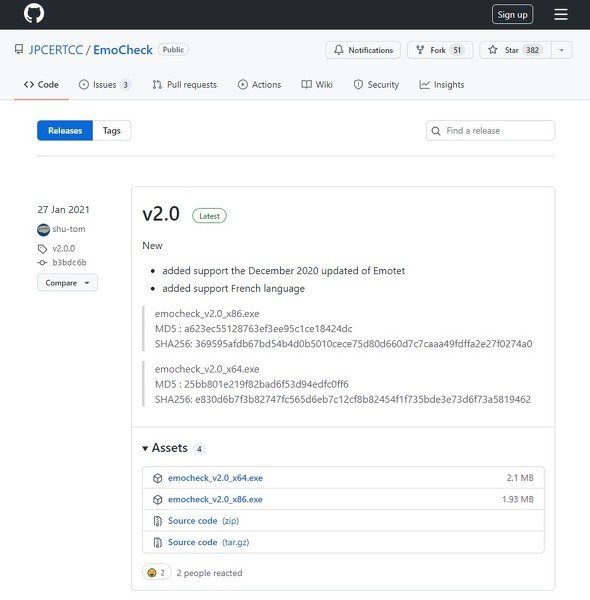 「EmoCheck」のダウンロードページ 「emocheck_v2.0」が本体
EmoCheckはJPCERT/CCが2020年2月にGitHubで公開した、Emotetの感染有無を確認できるシンプルなツール。GitHubの配布ページから「emocheck_x86.exe」か「emocheck_x64.exe」をダウンロードし、調べたい端末上でファイルを実行するだけで「Emotetのプロセスが見つかりました」「Emotetは検知されませんでした」と結果を表示する。
感染を確認した場合は、EmoCheckの画面上に「プロセス名:certreq.exe」「イメージパス:(フォルダの場所)」などと表示。ユーザーは、タスクマネージャーを開いて「certreq.exe」などEmoCheckで表示されたプロセスを強制終了し、イメージパスで提示された場所にある実行ファイルを削除することでEmotetを端末から駆逐できるという。
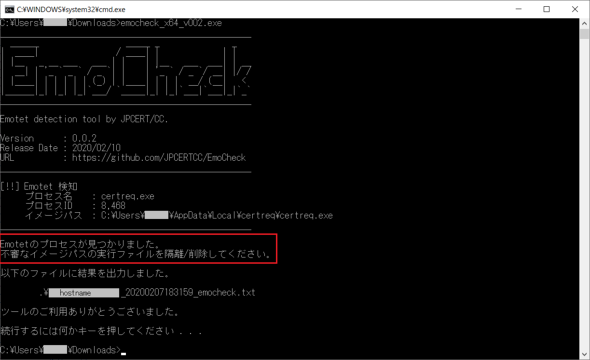 EmoCheckの出力画面 プロセス名が実行ファイルの名前、イメージパスが実行ファイルの保存場所
Emotetはメールを介して感染を広げるマルウェア。2月10日までにクラシエグループやライオン、積水ハウスグループ、リコーグループのリコーリースなどで感染が確認され、JPCERT/CCが注意喚起している。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR