




















ビル点検員に変装→オフィスにラズパイ持ち込んで社内システム侵入 Sansanが本当にやった“何でもアリ”なセキュリティ演習(1/6 ページ)
ビル点検の作業員に変装して、もしくは偽の名刺や社員証を作り、従業員に変装してオフィスに侵入。「Raspberry Pi」を社内ネットワークに接続することでシステムに侵入し、感染を広げて従業員の端末を乗っ取る──これは、クラウドベースの名刺管理サービスなどを手掛けるSansanが実施したセキュリティ演習で、実際に試みられたサイバー攻撃だ。
名刺管理や請求書管理サービスを手掛け、顧客や“顧客の顧客”の情報まで扱うことになるSansanにとって、セキュリティは重要事項だ。セキュリティポリシーの制定に加え、「CSIRT」「SOC」といったセキュリティ組織の整備、従業員教育、技術面など多面的な対策を施している。その一環として、攻撃者の視点に立って、どんな経路で情報漏えいが起こり得るかをチェックする「ペネトレーションテスト」も実施しているという。
これまでにも行っていないわけではなかったが、2022年には「さらに一歩進んだ取り組みを」として内容を変更。GMOサイバーセキュリティ byイエラエ(以下、イエラエ)の力を借り、リアルな侵入も含め“何でもアリ”でリスクを洗い出す演習を実施したという。オフィスへの侵入を含めた大掛かりな演習と、その裏側の苦労を、実施に携わったメンバーに聞いた。
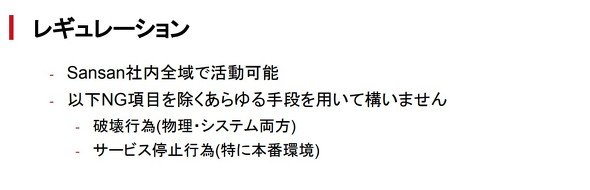 演習のレギュレーション(イエラエ・Sansan提供、以下同)
本当にやった「レッドチーム演習」、3つの攻撃手法
まず、Sansanとイエラエが実施した訓練の内容を整理する。2社が行ったのは、ペネトレーションテストの中でも「レッドチーム演習」と呼ばれるものだ。
セキュリティ上のリスクを確認するサービスとしては、脆弱性の有無を網羅的にチェックすることに主眼を置いた脆弱性診断サービスもある。これに対しレッドチーム演習では、攻撃役となる「レッドチーム」による一定期間の攻撃の中で、対象となる組織とともに定めた「ゴール」が達成できるかどうかを試す。
今回の演習におけるゴールは「預かっている個人情報の漏えい阻止」だ。その中でリスクを洗い出し、CSIRTやSOCなど守る側、いわゆる「ブルーチーム」の対応能力を検証した。
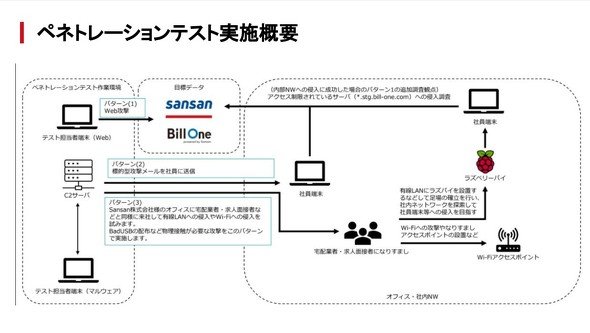 演習の全体像
演習を実施したのは2022年4月~5月にかけての約2カ月。訓練を主導したCSIRTでも一部の人間しか演習のことを知らされない状態での実施だった。イエラエはSansanの運用体制を踏まえた上で、主に3つの経路で侵害を試みたという。(1)SaaSへの直接的な攻撃、(2)標的型攻撃メール、(3)物理侵入──だ。
目次
【訂正:2023年12月26日午後4時30分 当初、演習は2023年に実施したと表記しておりましたが、正しくは2022年でした。お詫びして訂正します】
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
2
「楽天ドライブ」に不正アクセス 保存したデータなど1.5万アカウント分が取得・閲覧のおそれ
-
3
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
-
4
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
5
B級感がたまらない? 映画「ストリートファイター」の魅力と原作ゲームの歴史、ゲーマーマンガ家が熱弁
-
6
「Claude Mythos 5」、危害の兆候を顧みず実在の開発者を標的に──AnthropicとAISIが分析結果を公開
-
7
GMO、不正取引の被害額を補償へ 見舞金5000円も 「お名前.com」FX用VPSへのサイバー攻撃で
-
8
「お名前.com」 のFX自動売買VPS、不正アクセスで金銭被害か 「600万円の損失」「55万円なくなった」……報告相次ぐ
-
9
パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード
-
10
TYPE-MOON、慈善団体を設立していた 「ノーツすこやかこども財団」としてこども食堂を支援
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR