




















長崎県物産振興協会の通販サイトに不正アクセス クレカ情報2万5000件以上や全会員の個人情報が漏えいした可能性
長崎県物産振興協会は、通販サイト「e-ながさきどっとこむ」が第三者による不正アクセスを受け、一部利用者のクレジットカード情報や、6万人を超える全会員の個人情報などが漏えいしたおそれがあると発表した。
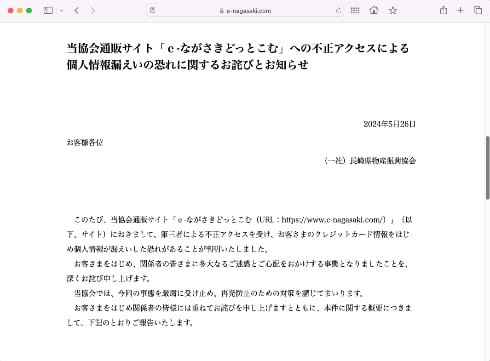 長崎県物産振興協会の告知
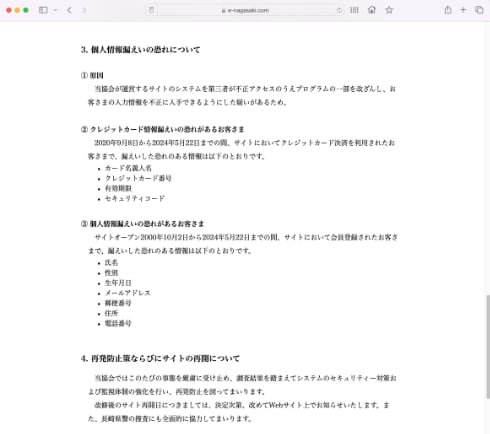
5月21日に長崎県警から連絡を受けて事態が発覚。翌22日に通販サイトを停止し、現在は調査を進めている。原因は、通販サイトのシステムを第三者が不正アクセスのうえプログラムの一部を改ざんし、利用者が入力した情報を不正に入手できるようにした可能性があるという。
漏えいしたおそれのあるクレジットカード情報は、2020年9月8日から24年5月22日までに同サイトでカード決済を行った利用者のもので、カード名義人名、クレジットカード番号、有効期限、セキュリティコードなどが含まれる。現在はまだ調査中だが、「2万5000件から3万件程度」とみている。
また、サイトがオープンした2000年10月2日からサイトを停止した5月22日までの間に登録された全会員、6万人以上の個人情報(氏名や住所、電話番号、メールアドレスなど)や、商品を本人の登録住所以外に配送する場合の届け先情報(氏名、住所、電話番号など)約8万7000件も漏えいしたおそれがある。届け先情報が多いのは「企業がお中元やお歳暮に利用していたため」だ。
長崎県物産振興協会は、調査結果を随時公表していく方針。また再発防止策として「調査結果をふまえてシステムのセキュリティ対策および監視体制の強化を行う」としている。
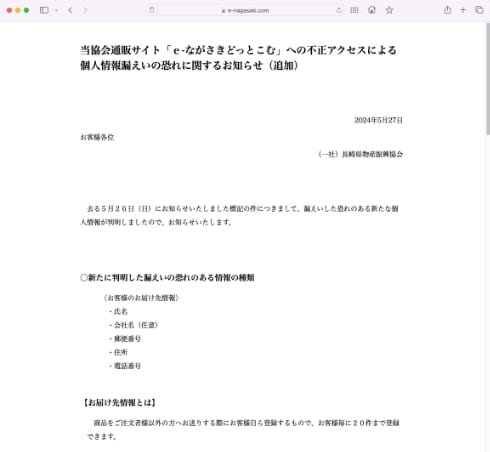 27日付のプレスリリース。届け先情報の漏えいについて追加で発表した
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者による情報公開を確認 顧客データ含むか調査中 追加の見舞金も検討
-
7
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
8
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
9
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
10
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR