


Google DeepMind、コードの脆弱性を自動修正するAIエージェント「CodeMender」発表
米Google DeepMindは10月6日(現地時間)、悪用を防ぐために脆弱なコードを自動的に検出し、パッチを適用して書き換えるAIエージェント「CodeMender」を発表した。この取り組みは、AIがサイバー犯罪者にとって強力な攻撃ツールとなりつつある状況に対抗し、AIをサイバー防御側に決定的な優位性をもたらすためのツールとして活用することを目指す、Googleの長期的なAIセキュリティ戦略の一環という。
CodeMenderは、Googleの「Gemini」(Gemini Deep Thinkモデルを含む)の推論能力を利用して、重大なコードの脆弱性を自動的に修正することで、この問題の解決を助ける。オープンソースエコシステム全体でセキュリティ対策を拡大し、脆弱性の発見からパッチ適用までの時間を短縮することを目的としている。
脆弱性を即座に修正するリアクティブなアプローチと、既存のコードを書き換えて脆弱性のクラス全体を排除するプロアクティブなアプローチの両方を取り入れた包括的なコードセキュリティ戦略を実行する。技術的な特徴として、ファジングや定理証明器、高度なプログラム分析ツールを活用し、脆弱性の表面的な症状だけでなく根本的な原因を正確に特定する「ルートコーズ分析」機能を持つ。
自律的に生成・適用したコードパッチは、自動化されたピアレビュー担当者として機能する専門の「批評」エージェントにルーティングされる。これにより、パッチが正確性、セキュリティ上の影響、コーディング標準への準拠について厳密に検証され、高品質なパッチのみが人間の最終承認のために提示される仕組みだ。
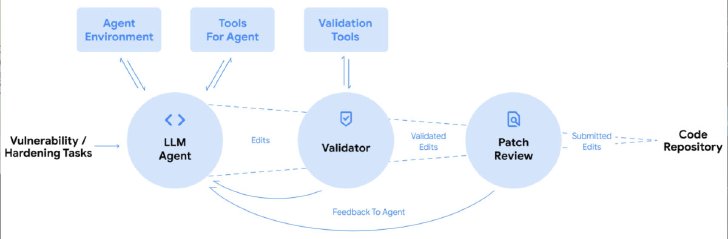 Codemenderの仕組み(画像:Google DeepMind)
プロアクティブな対策の一例として、画像圧縮ライブラリ「libwebp」に対し、バッファオーバーフローの悪用を防ぐための「-fbounds-safety」アノテーションを適用する作業を展開している。
Google DeepMindによると、CodeMenderの構築開始から6カ月間で、オープンソースプロジェクトに対して72件のセキュリティ修正をアップストリームしたという。
現在は、信頼性を確保するため、CodeMenderが生成するすべてのパッチは人間によるレビューを受けているが、今後はオープンソースコミュニティからのフィードバックを系統的に収集しながらプロセスを徐々に拡大していく予定だ。将来的には、オープンソースプロジェクトのメンテナーと連携し、コミュニティのフィードバックを反映させることで、一般公開を目指すとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia AI+に関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。
SpecialPR
アクセスランキング
-
1
なぜAgodaは“異常に”安いのか? 商務責任者が明かす「自腹値引き」と社内競争の正体
-
2
なぜAgodaは「単独で勝てない」と認めたのか? ANAや星野リゾートと組んだ狙い
-
3
NotebookLMに公式APIが登場 WebページやYouTube動画の取り込みを自動化でき、MCPでAIエージェントからも使える
-
4
通信大手3社こぞって「フィジカルAI」に参入、なぜ? ロボットが動くともうかるワケ
-
5
日本製紙ら「たった半年で」釧路にデータセンター新設 なぜスピード稼働できたのか?
-
6
なぜ、三井化学は1.8兆円で「半導体材料メーカー」を買ったのか JSR買収の狙い、市村社長が語る
-
7
富士フイルム、Q2過去最高益 「instaxチェキ」ヒットに並ぶ“もう一つの稼ぎ頭”とは?
-
8
Notionの「AIチャット流出懸念」影響広がる 国内企業が相次ぎ報告 「打ち合わせ内容」も漏えいか
-
9
Amazon、AWSのAPIを手元で再現する「AWS Emulator」を無償公開 コードはすべてAIエージェントが記述
-
10
AI「Muse」専用メアド開始、「日本で取れた」報告続々 メール送受信も任せられる
SpecialPR
ITmedia AI+ SNS
 @itm_aiplusをフォロー
インフォメーション
注目情報をチェック
ITmedia AI+をフォロー
あなたにおすすめの記事PR