




















スクエニ、FF14へのリスト型攻撃を検知 パスワード強制リセットの可能性も 認証情報の再設定を呼び掛け
スクウェア・エニックスは10月6日、MMORPG「ファイナルファンタジーXIV」(FF14)を対象としたパスワードリスト型攻撃を検知したとして注意喚起した。認証情報を他サービスから使いまわしていたり、推測しやすいパスワードを使ったりしているユーザーに対し、再設定を呼び掛けている。
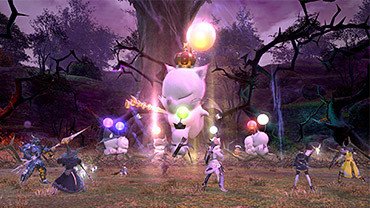 FF14のスクリーンショット(公式サイトから引用)
攻撃の対象になっているアカウントは一時的にログインを制限し、不正ログインを防いでいるという。ログイン制限は、本来のユーザーがパスワードを再設定することで解除する。今後も攻撃が増える場合、全アカウントのパスワードを強制リセットする可能性もあるという。
パスワードリスト型攻撃は、外部から流出したメールアドレス・パスワードの組み合わせを総当たりで試す不正アクセスの手法。スクウェア・エニックスは今回の攻撃について、他社のサービスから流出した情報を悪用したものとみている。
FF14は2013年にサービスを始めたオンラインゲームだが、継続的なアップデートによって現在もプレイヤーを集めている。21年12月にはログイン時の混雑を理由に販売を一時停止してサーバを増強するなど、プレイヤー増加によりサービス提供に支障が出ることもあった。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード
-
2
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
3
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
4
「Claude Mythos 5」、危害の兆候を顧みず実在の開発者を標的に──AnthropicとAISIが分析結果を公開
-
5
人に注射を打てる「サイボーグゴキブリ」の群れが、がれき下の被災者を救助? 実験成功率72%
-
6
「お名前.com」 のFX自動売買VPS、不正アクセスで金銭被害か 「600万円の損失」「55万円なくなった」……報告相次ぐ
-
7
1000万のWebサイトで「生きたAPIキー」が大量に“丸見え”状態? 大手銀行やインフラの鍵も 米スタンフォード大などが調査
-
8
高市総理、サイバーセキュリティの本を出していた しかも“PHP”から
-
9
タイムズカー、3000円の見舞金支払いへ 免許証画像漏えいの146万件対象 55億円の特損計上
-
10
農水省の“クソダサ”ポスター話題 「AIよりよっぽど良い」の声も 担当者に狙いを聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR