

「EDRだけでは攻撃の全体像を把握しにくい」「複数のセキュリティ製品から大量のアラートが届き、調査や対応が追いつかない」──。こうしたセキュリティ運用の課題を解決する選択肢として注目されるのがXDRです。
XDRは、エンドポイントだけでなく、ネットワークやクラウド、メールなど複数のセキュリティ領域から情報を収集・相関分析し、脅威の検知から調査、対応までを一元化します。一方で、連携できる製品・サービスや分析・自動対応の範囲、運用支援の内容などは製品によって異なるため、「自社に合うXDR製品をどう選べばよいか分からない」という悩みも生じます。
本記事では、XDRの基本やEDRとの違い、導入メリット、製品選定のポイントを整理し、おすすめのXDR製品を比較・紹介します。
この記事のポイント
- XDRとは: エンドポイントやネットワークを横断して脅威を検知し、対応まで一元化するセキュリティソリューションです。
- 導入メリット: 検知結果の一元的な可視化と自動対応により、セキュリティ運用の負荷軽減と攻撃経路全体の把握を同時に実現できます。
- システム選定の基準: 自社が既に導入しているセキュリティ製品との連携範囲や、AIによる脅威分析・自動復旧の精度を確認することが重要です。おすすめ製品の比較表はこちら。分からなければ「専門家に聞く」手段もあります。
- 主な機能: 複数レイヤー脅威検知、検知結果の一元可視化、AI脅威分析、ランサムウェア対策などの機能が搭載されています。
主なXDR製品の機能比較表
| 製品名 | 複数レイヤー脅威検知 | 検知結果の一元可視化 | 自動対応・自動復旧 | AI脅威分析 | デジタルフォレンジック | API連携・システム統合 | マルウェア解析 | Playbook自動化 | ランサムウェア対策 |
|---|---|---|---|---|---|---|---|---|---|
| Cisco XDR | ○ | ○ | ○ | ○ | ─ (要確認) |
○ | ─ (要確認) |
─ (要確認) |
○ |
| Cybereason XDR powered by Google Chronicle | ○ | ○ | ○ | ○ | ─ (要確認) |
○ | ─ (要確認) |
─ (要確認) |
─ (要確認) |
| TrendAI Vision One | ○ | ○ | ○ | ○ | ─ (要確認) |
○ | ─ (要確認) |
○ | ─ (要確認) |
| SentinelOne XDR | ○ | ○ | ○ | ○ | ─ (要確認) |
○ | ─ (要確認) |
─ (要確認) |
○ |
| Intercept X Advanced with XDR | ○ | ○ | ○ | ○ | ─ (要確認) |
○ | ─ (要確認) |
○ | ○ |
| ※2026年09月時点のITセレクト製品データベース情報および製品公式Webページ情報より、AIを用いて作成 ※AIは誤った情報を生成することがあります。最新情報は各製品・サービスの公式情報を参照の上ご活用ください 掲載情報についてのお問い合わせ |
|||||||||
XDRとは
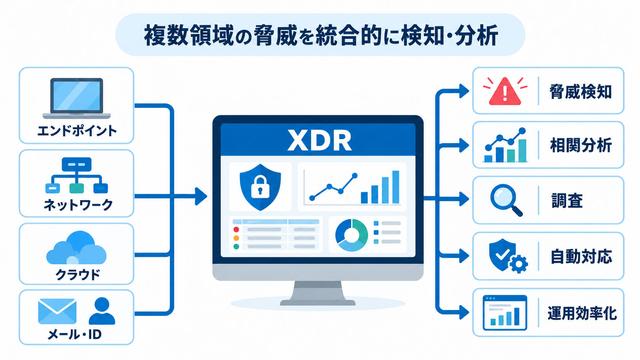
エンドポイントやネットワーク、クラウドなど複数のレイヤーを横断して脅威を検知し、対応まで一元化するセキュリティソリューションです。検知結果を集約し、自動対応によって運用負荷を軽減する役割を担います。
定義とEDRとの違い
XDRは、端末単位の検知に特化するEDR(Endpoint Detection and Response)を拡張し、ネットワークやクラウド、メールなど複数の検知ソースを横断して相関分析する点が特長です。単体の端末では見えない攻撃経路全体を可視化できます。
対象となる検知・対応業務の範囲
主な対象業務は、複数レイヤーの脅威検知、検知結果の一元的な可視化、インシデント発生時の自動対応・自動復旧、脅威の相関分析などです。組織の規模が大きいほど、検知ソースをまたいだ相関分析の必要性が高まります。
不審な挙動の検知精度をさらに高めたい場合は、振る舞い検知ツールとの違いも確認しましょう。
なぜ今必要とされるのか
サイバー攻撃が複数の経路を組み合わせて侵入する手口が一般化する中、単一レイヤーの検知だけでは攻撃の全体像を把握しづらくなっています。セキュリティ担当者の人数が限られる企業ほど、検知から対応までを一元化できる仕組みへの関心が高まっています。
メリット・デメリット
XDRの導入には、攻撃経路の可視化や運用負荷の軽減といったメリットがある一方、既存のセキュリティ製品との役割整理や導入コストに配慮すべき点もあります。両面を比較したうえで判断することが望ましいでしょう。
導入メリット
主なメリットとして、攻撃経路の可視化、対応の自動化、検知精度の向上が挙げられます。
複数レイヤーを横断して攻撃経路を可視化できる
エンドポイント・ネットワーク・クラウドなど複数の検知ソースの情報を相関分析することで、単体の製品では見えなかった攻撃の全体像を把握できます。侵入経路の特定にかかる時間を短縮できます。
インシデント対応を自動化し運用負荷を軽減できる
検知した脅威に対する隔離や復旧といった一次対応をあらかじめ設定したルールに沿って自動実行できます。セキュリティ担当者が少ない組織でも、初動対応の遅れを防ぎやすくなります。
AIによる脅威分析で検知精度を高められる
大量のログやアラートをAIが分析し、誤検知を減らしながら重要度の高い脅威を優先的に提示します。担当者がすべてのアラートを目視で確認する負担を軽減できます。
デメリット・注意点
一方で、既存製品との重複や、運用体制の整備には気を配る必要があります。
既存のセキュリティ製品と機能が重複しやすい
EDRやSIEMなど、既に導入済みの製品と検知・対応の機能が重なる場合があります。導入前にどの製品がどの役割を担うのかを整理しておかないと、二重運用やアラートの重複によって混乱を招きます。
導入・運用コストが高くなりやすい
複数の検知ソースと連携するため、ライセンス費用や導入時の設定工数が単体のEDR製品より大きくなる傾向があります。自社の検知ソースの数や運用体制に見合った製品規模を見極める必要があります。
XDRの主な機能
選定の前に、代表的な機能をひととおり確認しておきましょう。
複数レイヤー脅威検知機能
エンドポイント、ネットワーク、クラウド、メールなど複数のレイヤーから収集したログを横断的に分析し、単体では検知しづらい脅威を洗い出す機能です。
検知結果の一元可視化機能
複数の検知ソースから得られたアラートを1つのダッシュボードに集約し、攻撃の全体像や影響範囲を俯瞰できる機能です。
自動対応・自動復旧機能
検知した脅威に応じて、端末の隔離や不正プロセスの停止、設定の復旧などをあらかじめ定めたルールに沿って自動実行する機能です。
AI脅威分析機能
大量のログやアラートをAIが分析し、脅威の重要度や関連性を判定して、対応すべき優先順位を提示する機能です。
認証まわりのセキュリティ強化も同時に検討する場合は、SSO(シングルサインオン)との組み合わせ方も確認しましょう。
XDRの選定で確認すべき3つの観点
以下の3点は、選定時に特に確認しておきたいポイントです。
対象とする検知レイヤーが自社ニーズと合っているか
エンドポイントのみを対象とする製品か、ネットワークやクラウドまで含めて横断的に検知する製品かによって、既存のセキュリティ製品との役割分担が変わります。自社が可視化したい攻撃経路の範囲を明確にした上で選定することが重要です。
既存のセキュリティ製品との連携可否
EDRやファイアウォール、SIEMなど、既に導入済みの製品とデータ連携できるかを確認します。連携が不十分だと、検知ソースの分断やアラートの重複が生じやすくなります。
社用端末の一元管理まで含めて検討する場合は、MDMツールとの役割分担も確認しておくと安心です。
運用体制に見合った自動対応の範囲か
自動対応の範囲を広げすぎると誤検知時の業務影響が大きくなり、狭めすぎると担当者の負担が減りません。自社のセキュリティ担当者の人数や対応スキルに見合った自動化範囲を確認します。
よくある質問(FAQ)
「XDR」の導入検討において、ユーザーから多く寄せられる質問に回答します。
Q1. XDRとはどのような仕組みですか。
エンドポイントやネットワーク、クラウドなど複数のレイヤーを横断して脅威を検知し、対応まで一元化するセキュリティソリューションです。検知結果を集約し、自動対応によって運用負荷を軽減する役割を担います。
Q2. XDRとEDRの違いは何ですか。
EDRが端末単位の検知に特化するのに対し、XDRはネットワークやクラウド、メールなど複数の検知ソースを横断して相関分析する点が異なります。単体の端末では見えない攻撃経路全体を可視化できます。
Q3. XDRの導入で既存のセキュリティ製品との重複は避けられますか。
導入前に、どの製品がどの役割を担うのかを整理しておくことが重要です。既存のEDRやSIEMとデータ連携できる製品を選ぶことで、二重運用やアラートの重複を避けやすくなります。
Q4. XDRはセキュリティ担当者が少ない企業でも運用できますか。
自動対応の機能を備えた製品であれば、初動対応の一部を自動化できるため、担当者が少ない組織でも運用しやすくなります。自社の運用体制に見合った自動化範囲の製品を選ぶことをおすすめします。
XDRで、複数レイヤーを横断した脅威対応基盤を整える
XDRは、エンドポイント・ネットワーク・クラウドを横断して脅威を検知し、対応まで一元化する基盤です。検知精度の向上と対応の自動化により、セキュリティ担当者の負担と対応の遅れを同時に減らせます。攻撃手口が複数経路を組み合わせる中、既存のセキュリティ製品との役割分担を整理したうえで、自社の運用体制に合った検知範囲の製品を選ぶことが成功の鍵です。XDRの導入を通じて、攻撃経路全体を見渡せる防御基盤を構築してみてはいかがでしょうか。
もし「自社に合うIT製品・サービスが分からない」「どう探せばよいのか分からない」とお困りでしたら、あるいは「おすすめ製品・ベンダーを紹介してほしい」「詳しい人に相談したい」のような希望がありましたら、適切なIT製品・サービス選定に詳しいIT専門スタッフに聞ける・相談できるITセレクトのコンシェルジュ相談サービスを用意しています。ぜひご利用ください。(無料です!)